Pages

Thursday, August 31, 2023

ベルキン、加熱保護Dual E-Markerチップ搭載の240W対応ケーブル ... - ASCII.jp

高電力消費でも安心

2023年08月31日 18時45分更新

文● ASCII

Belkin

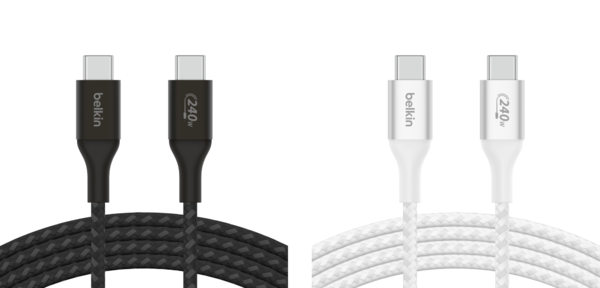
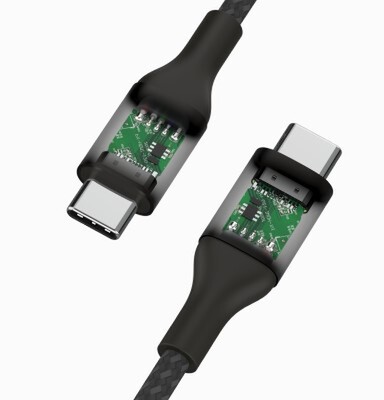
 ベルキンは8月31日、OTP(加熱保護)するE-makerチップを両端に備えたUSB Type-C to Cケーブル「BoostCharge USB-C to USB-C Cable 240W」を発売した。価格は1mが3800円、2mが5500円。

 本製品は、多くの製品で1つしか搭載しないOTPを両端に搭載したUSBケーブル。高温を検知した場合、自動的に電流を制御し、突然の電流ピーク時でもデバイスとバッテリーに安全に給電する。USB 2.0に準拠し、転送速度は最大480Mbps。

Belkin

 最大で240Wの急速充電に対応。PD3.1認証製品でMacBook Pro 14インチを31分、Galaxy S23 Ultraを27分で0%から50%まで充電できるという。ケーブル本体は二重編組ナイロン外層、内蔵した金属製シールドとアルマイト処理されたアルミニウム製ケーブルヘッドにより、折り曲げ3万回、抜き差し1万回テストなどに合格している。

Belkin

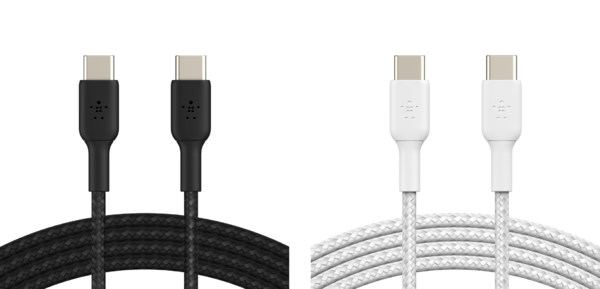
 同時に、最大60Wの急速充電に対応する「BoostCharge編組 USB-C - USB-C cable (1m / 3.3ft)」も発売。二重編組ナイロンを採用し、高い耐久性を実現している。価格はホワイト2m 2本が2600円、ブラック2m 1本が1500円、ホワイト1m 1本が1300円。USB 2.0に準拠し、転送速度は最大480Mbps。
※ホワイト1m 1本のみ後日発売

■関連サイト

Adblock test (Why?)


からの記事と詳細 ( ベルキン、加熱保護Dual E-Markerチップ搭載の240W対応ケーブル ... - ASCII.jp )
https://ift.tt/W8uO7s4

Wednesday, August 30, 2023

日本人のサイバーセキュリティに関する知識は「世界ワースト2位」 - PR TIMES

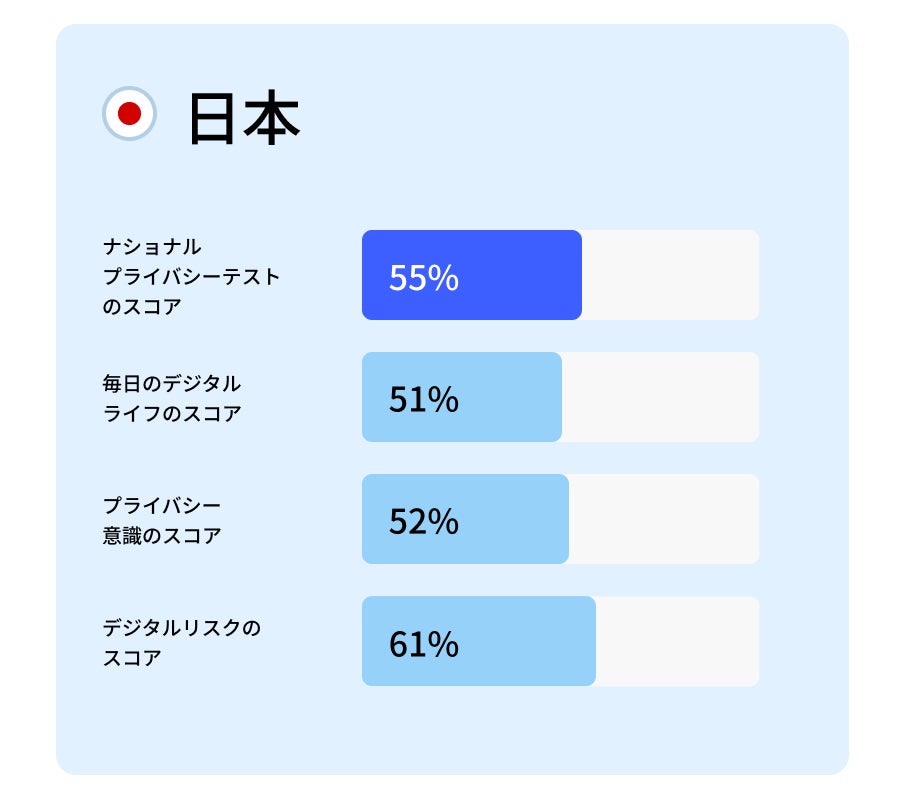
サイバーセキュリティ企業NordVPNの新しい調査により [https://nationalprivacytest.org/]、日本人はサイバーセキュリティとインターネットプライバシーの知識において、世界でワースト2位という結果が示されました。オンライン上のさまざまなリスクとその回避方法に関する認識においては、最も高い結果(61%)でしたが、オンライン上で安全に過ごすための習慣やツールに関する質問では、結果は最低(51%)でした。

毎年行われるナショナル・プライバシー・テスト(NPT)は、人々のサイバーセキュリティやオンラインプライバシーに対する意識を評価し、デジタル時代におけるサイバー脅威やデータと情報セキュリティの重要性について一般の人々を啓蒙することを目的とした世界的な調査です。今年は175か国から26,174件の回答を集めました。

「ナショナル・プライバシー・テストに参加することで、データ保護を積極的に支持するプライバシー意識の高い個人のコミュニティを育成することを目指しています。このイニシアチブは、現在と将来の世代のために、より安全で強靭なデジタル環境を構築するという我々のビジョンに沿ったものです」とNordVPNのCTO(最高技術責任者)であるマリユス・ブリエディス氏は言います。

インターネットのプライバシーとサイバーセキュリティに対する意識が最も高い国トップ3:

ポーランド、シンガポール(100点中64点)

ドイツ、アメリカ(100点中63点)

イギリス、オーストリア、ポルトガル(100点中62点)

しかし、テスト結果は、世界のオンラインプライバシーとサイバーセキュリティに対する意識が年々低下していることを示しています。

「オンライン上の脅威がますます複雑化する中、世界のオンラインプライバシーとサイバーセキュリティに対する意識が低下していることはそれほど驚くべきことではありません。逆説的ですが、セキュリティソリューションが増えれば増えるほど、その結果は年々悪化しているのです。潜在的なリスクについての認識を高め、ベストプラクティスについてユーザーを啓蒙することは、我々が努力する最優先事項であるべきなのです」と、NordVPN [https://nordvpn.com/ja/] 最高技術責任者であるマリユス・ブリエディスは述べます。

強力なパスワードを作るがデジタルプライバシー保護ツールを活用できていない日本人

調査によると、日本人は強固なパスワードを作るのが得意で(95%)、SNS上で共有すべきでない機密データを理解しています(93%)。また、複数のアカウントで同じようなパスワードを使用するリスク(86%)や、デバイスがマルウェアに感染する仕組み(83%)についても認識しています。加えて、日本人の大多数はクレジットカード情報をブラウザに保存することのリスクも知っています(82%)。

日本人はまた、利用規約を読むことの重要性や、デジタルプライバシーのためにどのようなツールを使うべきかを理解しており、これはトップのシンガポールに次いで2位でした。

しかし、インターネットサービスプロバイダーがメタデータの一部としてどのようなデータを収集しているかについて知っている日本人はわずか5%しかいません。また、デジタルプライバシーを保護するオンラインツール(6%)や、自宅のWi-Fiを保護する方法(7%)については、何も知らない人がほとんどです。さらに、フィッシング攻撃が日本で最も代表的なサイバー犯罪のひとつであることも驚くにはあたりません。フィッシングサイトの見分け方を知っている人は17%しかいないことが判明しました。

プライバシー意識について見ると、日本の回答者は25か国中最も低く、イタリアと同点でした。この結果は、知識のギャップが実際に存在することを示しており、日本人がオンラインでのプライバシーリスクについて自ら学ぶ必要があることを示唆しています。

日本人の1%は「サイバーワンダラータイプ」(インターネットのプライバシーやサイバーセキュリティについてほぼ無知)であり、8%は75点から100点を獲得し、知識豊富な「サイバースタータイプ」と認められました。

最下位は韓国、デジタルライフおよびプライバシー意識で最高スコアを誇るのはシンガポール

このエリアの他の国に関して、韓国は分析対象25か国の中で最低スコアです。NPTスコアは日本が55%なのに対し、韓国は46%です。さらに、韓国ではフィッシングウェブサイトの見分け方を知っている人はわずか12%で、2022年には12,820人がフィッシング詐欺や詐欺行為の被害に遭っています。[https://www.statista.com/statistics/1310682/south-korea-number-of-phishing-victims]

シンガポールの人々は、最善のデジタルライフを送り、最高のプライバシー意識スコアを獲得しています。またシンガポールは、他国(日本は8%)に比べ最も多くのサイバースタータイプの参加者がいました(20%)。サイバースタータイプは、サイバー脅威について熟知しており、プライバシーに関する高いNPTスコアを保有しています。

日本のテスト結果は2021年からどう変わったか?

日本では近年、利用規約を読むことに顕著な変化が見られます。2021年には、利用規約を重要視する日本の回答者はわずか24%でしたが、今年は45%が注意を払っています。

一方、見知らぬデバイスが自分の電子メールにログインしようとしたことを通知されたらどうすべきかを分かっている日本人は多くありません(2021年の80%に対し、2023年は65%)。その答えは、アカウントに不審な動きがないかチェックし、パスワードを変更し、2段階認証を有効にすることです。

プライバシー意識は世界的に低下

世界のNPT平均スコアは今年61%を記録し、2022年(64%)、2021年(66%)と比較して、オンラインプライバシーとサイバーセキュリティに対する意識が世界レベルで低下していることが示されました。

世界的な重要ポイント:

サイバーセキュリティのスキルが最も高いのは30~54歳で、サイバースタータイプの大半はこの年齢層である。

IT業界以外では、金融業界や政府関係者のNPTスコアが他業界より若干高い。

人々は利用規約を読むことの重要性をいまだ過小評価している。しかし、この指標は他の指標よりも早く改善されている。

「サイバーセキュリティの知識が世界的に低下している理由はいくつかあると思います。まず、最も重要なのは、人々が日常的に行っているオンライン活動やデジタル交流の量の多さでしょう。弊社の以前の調査では、日本人は生涯のうち11年以上をオンラインで過ごすと示されています。[https://nordvpn.com/ja/research-lab/lifetime-online/] 次に、テクノロジーが進歩し続けるにつれ、サイバー犯罪者の手口も変化しており、一般ユーザーがそれに追いつくのは困難なことです。また、サイバーセキュリティはサービスプロバイダーだけの責任であるという誤解もあります」と、ブリエディス氏は言います。

オンラインセキュリティとプライバシーの向上を目指して

オンラインでのプライバシーと安全性を高めるために取るべきステップを共有いたします。

強力かつユニークなパスワードを使用する:オンラインアカウントごとに強いパスワードを作成し、複数のプラットフォームで同じパスワードを使い回すことは避けましょう。

多要素認証(MFA)を使用する:多要素認証を導入すると、パスワードとあわせて、携帯電話に送信されるワンタイムコードなどの追加認証をユーザーに要求することで、セキュリティがより強固になります。

ソフトウェアを定期的にアップデートする:既知の脆弱性を修正するためには、ソフトウェア、OS、アプリを常に最新の状態に保つことが重要です。定期的なアップデートにより、セキュリティパッチが迅速に適用され、サイバー犯罪者に悪用されるリスクを減らすことができます。

常に仮想プライベートネットワーク(VPN)を利用する:VPNはインターネット接続を暗号化し、ネット上でののぞき見から個人情報を保護するのに役立ちます。公共のWi-Fiネットワークに接続する際には特に重要です。

SNSプラットフォーム、モバイルアプリ、その他のオンラインサービスのプライバシー設定を見直し、調整する:個人データへのアクセスを制限し、必要最小限の許可を選択することで、プライバシーを保護することができます。

方法論:ナショナル・プライバシー・テストはオープンアクセス調査であり、世界中の誰でもテストを受け、自分の結果を世界レベルの結果と比較することができます。2023年には、175か国から26,174人の回答者が、オンラインプライバシーのスキルと知識を評価する23の質問に回答しました。2023年のデータは2023年7月19日現在分析され、レポートに掲載されています。ウェブページの結果と差がある場合、7月19日以降にアンケートに回答した参加者がいて、結果が若干変わったことを意味します。

NordVPNについて

NordVPNは、世界中の何百万人ものインターネットユーザーに利用されている、世界で最も先進的なVPNサービスプロバイダーです。二重のVPN暗号化およびOnion Over VPNを提供し、ユーザーの活動をトラッキングすることなくプライバシーを保証します。当製品の主要な機能のひとつは、悪意あるウェブサイト、ダウンロード中のマルウェア、トラッカー、および広告をブロックする『脅威対策』です。NordVPNは非常にユーザーフレンドリーで、市場のベストプライスでサービスをご利用いただけます。世界60カ国に5,000台以上のサーバーを所有しています。詳しくはこちらをご覧ください: http://nordvpn.com

Adblock test (Why?)


からの記事と詳細 ( 日本人のサイバーセキュリティに関する知識は「世界ワースト2位」 - PR TIMES )
https://ift.tt/SCZRKvo

Tuesday, August 29, 2023

法人向けパソコンのセキュリティー機能 - ITpro

全8909文字

 Windowsパソコンはどれも同じ――。もしそう考えているならば、大きな誤解である。大手パソコンメーカーが販売する一部の法人向けモデルは、消費者向けモデルには存在しない独自のセキュリティー保護機能を搭載するからだ。適切なパソコン選びは、セキュリティー対策の第一歩だ。

消費者向けとは一線画す

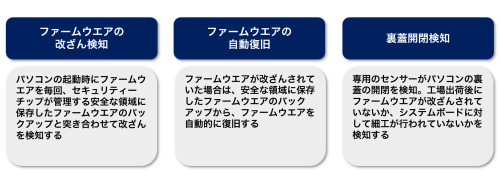
 現在、大手パソコンメーカーは法人向けパソコンに対して、消費者向けモデルには存在しないセキュリティー保護専用の様々なハードウエアを搭載して販売している。その代表格は、OS(Operating System、基本ソフト)より下層に位置するソフトウエアであるBIOS(Basic Input/Output System)やUEFI(Unified Extensible Firmware Interface)と呼ばれるファームウエアの改ざんなどを防ぐセキュリティーチップや、ノートパソコンの裏蓋の開閉を検知するセンサーだ(図1)。

図1●法人向けパソコンが備えるハードウエアベースのセキュリティー機能の例

図1●法人向けパソコンが備えるハードウエアベースのセキュリティー機能の例

あの手この手でファームウエアを保護している。

[画像のクリックで拡大表示]

 法人向けパソコンのセキュリティーチップは、パソコンの心臓部であるCPU(Central Processing Unit)とは別個に動作するセキュリティー保護専用のプロセッサーだ。そもそも消費者向けモデルを含む全てのWindows 11搭載パソコンが「TPM(Trusted Platform Module)2.0」規格のチップやそれに相当する仕組みを搭載する。一方、法人向けモデルのセキュリティーチップは、TPM2.0チップが備える暗号鍵の管理などの機能以外にも、様々なセキュリティー機能を提供する点が異なる。

 セキュリティーチップはCPUがファームウエアを稼働する前に、ファームウエアが改ざんされていないかどうかをチェックする。さらに改ざんされたファームウエアを自動的に復旧したり、ファームウエアの変更履歴を記録したりする機能をセキュリティーチップに搭載するメーカーもある。

 ファームウエアはデバイスやメモリーを管理するという特性上、CPUの高い特権モードで動作している。ファームウエアが乗っ取られるとパソコン全体が乗っ取られてしまうし、OSを再インストールしただけではシステムを復旧できなくなる。しかもファームウエアの改ざんは、OS上で稼働するウイルス対策ソフトからは検知が難しい。そこでCPUとは別個に動作するセキュリティーチップでファームウエアを監視し、改ざんを防いでいる。

 ファームウエアを保護するセキュリティーチップは米Intel(インテル)や米Advanced Micro Devices(アドバンスド・マイクロ・デバイセズ、AMD)といったCPUメーカーが法人向けのチップセットやSoC(System on a Chip)に組み込んで提供しているほか、米HPや中国レノボ・グループは独自にセキュリティーチップを開発して法人向けモデルに搭載している。

Adblock test (Why?)


からの記事と詳細 ( 法人向けパソコンのセキュリティー機能 - ITpro )
https://ift.tt/gA6TBrJ

Monday, August 28, 2023

企業向けAIチャット「Microsoft Bing Chat Enterprise」の実力 - ITpro

全1788文字

 米Microsoft(マイクロソフト)が2023年7月、企業向けAIチャット「Microsoft Bing Chat Enterprise(以下、Bing Chat Enterprise)」を発表した。一般向けの「新しいBing」と比べて、情報が漏洩しないようにデータを保護する機能が備わっている。Microsoft 365の企業向けプラン(詳細は後述)では、2023年8月からデフォルト(既定)で有効化された。早速使ってみよう。

 なお、本連載ではMicrosoft 365 Business Standardのプランで、主にWebブラウザー経由で動作を確認している。バージョンや仕様変更によっては、ここで説明する機能が使えない場合や画面が異なる場合がある。

入力データは学習にも使用されない

 Bing Chat Enterpriseには、データを保護するための機能が備わっていて、組織内のユーザーや業務データが外部に漏洩しないようになっている。業務でチャットを使えば、機密情報をやりとりすることがあるだろう。Bing Chat Enterpriseでは、チャットでやりとりするデータは保存されることがなく、マイクロソフトがアクセスすることもできない。また、AIの基になるモデルの学習にも使用されない。

 Microsoft 365の次のプランを契約していれば、追加料金なしに利用可能だ。

  • Microsoft 365 E3、E5
  • Microsoft 365 Business Standard
  • Microsoft 365 Business Premium

 なお、教員向けのMicrosoft 365 A3、A5のライセンスの場合は、2023年9月下旬ごろから既定でオンになる見込み。学生は利用できない。

 Bing Chat Enterpriseのスタンドアローンプランの提供も予定されている。1ユーザー当たり月額5米ドルで提供される見込みだ。

WebアクセスにはEdgeを使う

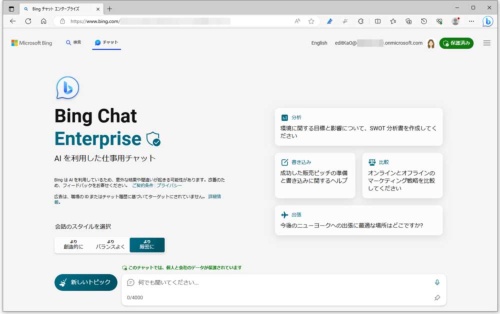
 Bing Chat EnterpriseをWebアクセスで利用するときはEdgeを使う。Bing Chat Enterpriseが有効になった状態で、Microsoft 365の該当するライセンスを有したアカウントでサインインして「Bing」のAIチャットにアクセスすると、Bing Chat Enterpriseの画面が表示される。

企業向けのAIチャットのBing Chat Enterprise。Microsoft 365の該当するライセンスを有したアカウントでサインインすれば、2023年8月下旬からは既定で有効になっているはずだ

企業向けのAIチャットのBing Chat Enterprise。Microsoft 365の該当するライセンスを有したアカウントでサインインすれば、2023年8月下旬からは既定で有効になっているはずだ

(画像:阿部 香織)

[画像のクリックで拡大表示]

 Bing Chat Enterpriseは、回答を表示する「Bing」に結果を渡す前に職場のIDが削除される仕様になっている。また、表示される回答は「Bing」によってユーザーや組織にリンクされることはなく、Microsoftサービス規約に基づくとしている。

 詳細については、マイクロソフトのWebサイト(https://learn.microsoft.com/en-us/bing-chat-enterprise/privacy-and-protections)で確認してみてほしい。

Adblock test (Why?)


からの記事と詳細 ( 企業向けAIチャット「Microsoft Bing Chat Enterprise」の実力 - ITpro )
https://ift.tt/NGo49TM

高齢化進む保護司、「大量退任」ピンチ…後継難で制度維持に危機感 - 読売新聞オンライン

 罪を犯した人らの更生を支える保護司の担い手確保が急務となっている。平均年齢は65歳を超えて高齢化が進み、10年以内に少なくとも約4割が退任する見通しだ。制度の維持には働きながら保護司を務める現役世代の増加が不可欠で、法務省は有識者検討会を設けて待遇改善などの議論を始めている。(松下聖)

 「相手の人生に深く寄り添うことは自分の仕事にも生きる部分が多く、現役世代が保護司をやる意義は大きい」。千葉市の杉本景子さん(44)はそうやりがいを語る。

 不登校の子どもや親らを支援するNPO法人で理事長を務める杉本さんは2016年3月、知人の勧めもあり、「もっと社会の役に立ちたい」と保護司になった。

 保護司は刑務所を刑の満期前に仮出所したり、少年院を仮退院したりするなどして、保護観察の対象となった人と定期的に会い、生活上の悩みや就労などの相談に乗る。

 杉本さんがこれまでに担当したのは、10~50歳代の男女約10人。相手に合わせて面会日時を決めるため、自分の子どもと一緒に食事ができなかったり、仕事時間を割いたりすることが度々ある。面会の約束を破られるなど、気苦労も絶えない。

 それでも、更生のため懸命にもがく相手を支える充実感は大きい。中学生の頃から支援を続けた少女が成長し、立派な母親になった時はとてもうれしかった。「普通の人」がネットを通じて犯罪に加担するなど現代社会の課題やひずみを実感したり、新たな人脈ができたりするなど、自身のためになったことも多い。

 ただ、保護司と連携して更生支援にあたる国の保護観察所の研修など、面会以外の活動の多くも平日の日中に行われる。杉本さんは「現役世代が担うには研修を在宅で受けられたり、業務のオンライン化を進めたりするなど、負担を軽減する改革が必要だ」と訴える。

 保護司は、明治時代に篤志家が刑務所出所者の支援をしたことを起源とする日本独自の仕組みだ。現在は1950年に制定された保護司法に基づき、法相が委嘱する非常勤の国家公務員に位置付けられているが、実質は無給の民間ボランティア。同法は「社会奉仕の精神」で業務を担うことを保護司の使命と規定する。

 犯罪白書によると、刑務所を出所後、2年以内に再び罪を犯して入所する「再入率」は2020年の場合、仮出所者が10・0%だったのに対し、保護司の支援対象とならない満期出所者は22・6%だった。法務省は、仮出所者らを地域社会に受け入れる保護司が更生に果たす役割は大きいとみている。

 だが、近年は高齢化が進む。同省によると、全国約4万7000人の平均年齢は今年1月で65・6歳。1975年に50歳未満は15・8%、70歳以上は17・8%だったが、それぞれ6・4%、38・5%と差が広がった。2年間となっている任期は何度でも再任が可能だが、「再任時78歳未満」という年齢制限があり、今後、大量の退任が見込まれる。

 保護司になるには各地の保護観察所長の推薦などが必要だが、地域の人間関係の希薄化などにより、後継者探しは難しくなっている。

 また、保護司は支援相手との面会内容などを記した報告書を毎月作成し、保護観察所に提出する必要があり、負担に感じる人が多い。面会も従来は「家庭の温かみを伝える」ことなどを目的に自宅で行っていたが、自宅が手狭などの理由で抵抗を感じる人も増えている。

 法務省は報告書のネット提出や自宅以外の面会場所の拡充などの取り組みを進め、負担軽減を図ってきたが、制度の維持が危惧される状況に変わりはない。

 このため、同省は5月に大学教授や保護司らが参加する検討会を設置。研修日時の見直しだけでなく、報酬制や公募制導入の是非など、制度の根幹部分を抜本的に改革するかどうかを含め、幅広く議論することを決めた。来年3月に中間とりまとめを行い、25年1月までに報告書をまとめる予定だ。

 更生保護制度に詳しい今福章二・中央大客員教授(刑事政策)は「地域の事情に精通し、支援する相手に合わせて柔軟に対応することのできる保護司は更生に不可欠な存在だ」と指摘。その上で「国は保護司の勤務先や社会全体の理解が広がるよう広報活動にも注力し、現役世代など幅広い人材が保護司を務められる仕組みを検討すべきだ」と話している。

Adblock test (Why?)


からの記事と詳細 ( 高齢化進む保護司、「大量退任」ピンチ…後継難で制度維持に危機感 - 読売新聞オンライン )
https://ift.tt/g1JojIp

愛三工業、EV部品で初の新工場 電池保護ケースに商機 - 日本経済新聞

ニュースレターを登録すると続きが読めます(無料)

ご登録いただいたメールアドレス宛てにニュースレターの配信と日経電子版のキャンペーン情報などをお送りします(登録後の配信解除も可能です)。これらメール配信の目的に限りメールアドレスを利用します。日経IDなどその他のサービスに自動で登録されることはありません。

Adblock test (Why?)


からの記事と詳細 ( 愛三工業、EV部品で初の新工場 電池保護ケースに商機 - 日本経済新聞 )
https://ift.tt/yAoJeBP

Thursday, August 24, 2023

ネットからの位置情報バレが心配…プライバシー保護する方法はコレ! - PHILE WEB

GPS関連技術の進化により、多くのネットワークサービスが「位置情報」を必要とするようになりました。正確な緯度・経度があれば、地図アプリではナビゲーション機能を利用でき、一部のデジタルガジェットでは紛失位置の特定に役立ちます。

Image:Thx4Stock/Shutterstock.com

しかし、立場が変われば印象も変わります。自分が何かを探すとき役立つのはありがたく感じても、誰かに探されるとなると話は別、むしろ迷惑に感じてしまいます。されるがままになるのはイヤだ、せめて位置情報の把握を妨げたいと考えるのも無理はありません。

そんなときには、自分が利用するWi-Fiルーター/アクセスポイントのSSIDを見直してみましょう。Googleなどの位置情報関連サービスを提供する企業は、ネットワーク経由でSSIDを自動収集し、GPSの位置情報と紐づけたうえで自社データベースに蓄積しています。これを拒否する設定にしたほうが、プライバシー保護の観点からは安心です。

その方法とは、SSIDの末尾に「_nomap」という文字列をくわえること。たとえば、現在のSSIDが「philewifi」であれば、「philewifi_nomap」に変更すればOKです。Googleなど一部企業のサービスのみ有効な方法ですが、作業は単純です。現在地がたびたび変わるモバイルWi-Fiルーターなど、位置情報の予測/取得が難しいデバイスも、この方法で位置情報登録を避けたほうがいいですよ。

この記事をシェアする

Adblock test (Why?)


からの記事と詳細 ( ネットからの位置情報バレが心配…プライバシー保護する方法はコレ! - PHILE WEB )
https://ift.tt/gcGNnvY

生成AI画像は「二次的著作物」と日本写真家協会 「出典の明記を」 - ITmedia NEWS

 日本写真家協会は8月23日、生成AIで作成した画像は「二次的著作物」にあたり、原著作者の権利を保護するルール作りが必要だと問題提起する文書を公開した。

「生成AI画像についてその考え方の提言」

 同協会がWebサイトで公開した「生成AI画像についてその考え方の提言」によると、日本の著作権法は著作物を「思想又は感情を創作的に表現したもの」と定義していることから、生成AI画像は既存の著作物を元に新たな画像を作成する「翻案(二次的著作物の創作)」にあたるという。

 二次的著作物とは「キャラクターの絵から着ぐるみを作ったり、小説を映画化したり、ある外国の小説を日本語に翻訳した場合のように、一つの著作物を原作とし、新たな創作性を加えて創られた著作物」(文化庁、著作権解説集より)を指す。

 しかし生成AI画像の場合、見ただけでは原著作物が何であるのか判断できない。このため同協会は、生成AI画像に原著作物の著作者名や出典、利用者などを明示する義務を設けることも検討する必要があると指摘する。

「巨大プラットフォームによる著作物の記録・複製が一部合法化されている現在の制度(著作権法第30条の4)を見直すか、そのようなプラットフォームに『作成した生成画像のオリジナル(原著作物)を探し、かつ表示するシステムを装備する義務を負わせる』などの改正も考えられるのではないでしょうか」

 生成AI技術の使用が適切にコントロールされないと、写真家の著作権をはじめ、知的財産権などが損なわれフリーライド(ただ乗り)が発生すると懸念を示した。

Adblock test (Why?)


からの記事と詳細 ( 生成AI画像は「二次的著作物」と日本写真家協会 「出典の明記を」 - ITmedia NEWS )
https://ift.tt/1ncRs5G

サイオステクノロジー、Windows向けHAクラスターソフトで保護 ... - クラウド Watch

 サイオステクノロジー株式会社は24日、HA(高可用)クラスターソフトウェア「LifeKeeper for Windows」において、保護するアプリケーションの設定を3ステップで簡単に行える新機能「Quick Service Protection(QSP)」を提供開始したと発表した。最新バージョンの「LifeKeeper for Windows v8.9.2」以降で利用可能になる。

 「LifeKeeper」は、システムの障害を監視し、稼働系に障害が生じた場合に、待機系に自動的に切り替えを行うHAクラスターソフト。Windows版とLinux版が提供されているが、今回はWindows版のLifeKeeper for Windowsにおいて、新機能を提供する。

 その新機能であるQSPは、スクリプトを作成せず、サーバー上で動作するアプリケーションを簡単にLifeKeeperの保護対象にできる機能。LifeKeeperでは以前から、オプション製品の「ARK」を使用することで、スクリプトの作成なしにHAクラスターシステムを構築できたが、ARKが用意されていないアプリケーションを保護対象とする場合には、スクリプトの開発が必要で、導入のハードルとなるケースがあったという。

 しかしQSPを利用すると、GUI上での簡単な操作で、保護対象に設定できるアプリケーションが拡大するため、簡単にシステムを冗長化し、多様なアプリケーションの保護を効率的に行えるようになるとした。

 なおQSPは、Linux版ではすでに「LifeKeeper for Linux v9.1」以降で利用可能となっており、今回は利用者からの要望に応え、Windows版でも利用できるようにしたものである。

QSP設定操作イメージ

Adblock test (Why?)


からの記事と詳細 ( サイオステクノロジー、Windows向けHAクラスターソフトで保護 ... - クラウド Watch )
https://ift.tt/sx0e1yh

Wednesday, August 23, 2023

トルコ中銀、預金保護の撤回堅持 「困難承知」と銀行に - ロイター (Reuters Japan)

 8月22日、トルコ中央銀行はリラ預金を為替相場下落の影響から保護する制度の解除について金融機関と会合を開き、参加者によると金融機関からは解除に伴う影響への懸念などが表明されたが、中銀は方針転換はしない姿勢という。トルコ中銀、アンカラで2014年撮影(2023年 ロイター/Umit Bektas)

[アンカラ 22日 ロイター] - トルコ中央銀行は、リラ預金を為替相場下落の影響から保護する制度の解除を巡り、21日に金融機関との会合を開いた。参加者によると、金融機関からは解除に伴う影響への懸念などが表明されたが、中銀は方針転換はしない姿勢という。

KKM制度は急速なリラ安を食い止める策として導入された。リラ安に伴う価値目減りを補填する措置を取り、外貨預金から補填措置付きリラ預金への移行を進めた。

中銀は20日、銀行に課していたKKM口座への移行目標を廃止し、KKM口座を通常のリラ口座に移行させる目標を設定した。

背景には、制度導入後もリラが下げ続け、政府の負担が重くなっていたことがある。

中銀は、エルカン体制となった6月から、金融・経済理論と相いれない政策を転換。KKMの見直しもその一環だ。

会合に参加した銀行関係者によると、銀行側が懸念や見解を表明したのに対し、中銀は批判はあっても実施する意向とみられる。「困難は承知している」とも述べたという。

別の参加者も、中銀は「金融伝達メカニズムが健全に機能するためにもこの正常化措置を実施する必要がある」という姿勢だったと説明した。

Adblock test (Why?)


からの記事と詳細 ( トルコ中銀、預金保護の撤回堅持 「困難承知」と銀行に - ロイター (Reuters Japan) )
https://ift.tt/9dhPEax

Tuesday, August 22, 2023

YouTube、音楽制作を保護するAI活用の原則を発表--ユニバーサルと ... - CNET Japan

 Google傘下のYouTubeは、音楽制作に人工知能(AI)を利用する際の指針となる広範な原則を策定した。その目的は、責任を持ってAIを導入し、音楽業界を保護することだ。

スピーカーから音が鳴っているイラスト
提供:Jasmin Merdan/Getty Images

 YouTubeは米国時間8月21日、「史上初のAI音楽原則」を発表した。これらの原則には、「AIは既存である」との認識と、同社が音楽パートナーとともに責任を持って受け入れるべきことが含まれている。

 YouTubeの最高経営責任者(CEO)を務めるNeal Mohan氏は同社の公式ブログで、「生成AIの進歩は、もはや将来の約束ではない」と述べた。「すでに膨大な数の人々が、有益な情報の検索や創造性や生産性の向上など、日々の生活の中でAIを活用している。特にYouTubeのクリエイターは、創造的なプロセスを効率化し、向上させるためにAIを取り入れている」(同氏)

 2023年だけで、YouTubeにおけるAIツール関連動画の再生回数は17億回を超えたという。

 AIがクリエイティブな表現の新時代をけん引する中、Mohan氏はアーティストのために「適切な保護」を盛り込む必要があると述べた。また、YouTubeが著作権管理技術「Content ID」を含む各種ツールを過去数年間に展開してきたことも紹介した。Content IDは、コンテンツの使用料が著作権者に支払われるようにするための技術だ。

 生成AIが台頭している今、クリエイターが動画プラットフォームで収益を上げ続けられるような新たなツールを見極め、構築する必要があるとMohan氏は述べた。YouTubeはまた、新興の技術がもたらす新たな問題から音楽業界を守るためにも、AIを活用する必要があるだろう。

 「生成AIシステムは、商標や著作権の乱用、誤情報、スパムなど、既存の課題を増幅させる可能性がある」とMohan氏は述べた。

 同社はUniversal Music Groupと提携し、インキュベータープログラム「YouTube Music AI Incubator」を立ち上げたことも発表した。この取り組みは、アーティスト、ソングライター、プロデューサーとの協力を通して、音楽における生成AIに対するYouTubeのアプローチを認知させ、その技術的方向性を導くことを目的としている。

YouTube Official Blog
YouTube

この記事は海外Red Ventures発の記事を朝日インタラクティブが日本向けに編集したものです。

Adblock test (Why?)


からの記事と詳細 ( YouTube、音楽制作を保護するAI活用の原則を発表--ユニバーサルと ... - CNET Japan )
https://ift.tt/3d2SUcW

令和5年不正競争防止法改正の概要と実務対応 - BUSINESS LAWYERS(ビジネスロイヤーズ)

 令和5年6月7日、不正競争防止法等の一部を改正する法律が可決、成立しました。不正競争防止法のほかに特許法、実用新案法、意匠法、商標法、工業所有権に関する手続等の特例に関する法律も合わせた、知財一括の「束ね法」として改正されたものです。

 本稿では、そのうち、不正競争防止法の改正の内容をご紹介します。主な改正項目は、①デジタル空間における商品形態の模倣行為規制、②営業秘密の保護強化、③限定提供データの保護範囲の拡大、④外国公務員贈賄の罰則等の強化の4つです。
 なお、不正競争防止法は経済産業省経済産業政策局の知的財産政策室が所管する法律です。経済産業省が公表している関係資料は以下をご覧ください。

 本稿では、改正法による改正後の条文を「新〇条」と記載します。

主な改正項目と施行期日

 今回の法改正は、①デジタル空間における商品形態の模倣行為規制、②営業秘密の保護強化、③限定提供データの保護範囲の拡大、④外国公務員贈賄の罰則等の強化の4つがメインの改正であり、公布日(2023年6月14日)から1年を超えない範囲内で政令で定める日から施行されます。

 本改正は、以下の産業構造審議会知的財産分科会の報告書を受けたものです。

 なお、周知表示・著名表示(不正競争防止法2条1項1号、同2号)に関して、適用除外規定が新設されていますが、商標法に「コンセント制度」が導入されたことに伴う改正ですので、本稿では割愛します。コンセント制度の詳細は、令和5年商標法の改正に関する記事をご参照ください。

改正項目一覧と改正による影響度

改正項目 改正法 現行法 影響度
周知表示・
著名表示
コンセント制度導入に伴う適用除外規定の新設 新19条1項3号 - △
商品形態 デジタル空間における模倣行為の防止 新2条1項3号 2条1項3号 ◎
営業秘密 損害賠償額算定規定の拡充 新5条1項 5条1項 〇
新5条1項1号、同2号 -
新5条4項 -
使用等の推定規定の拡充 新5条の2第2項から同4項 - ◎
国際裁判管轄規定の創設 新19条の2 - 〇
準拠法規定の創設 新19条の3 - 〇
限定提供データ 限定提供データの保護範囲の拡大 新2条7項 2条7項 △
外国公務員贈賄 罰則の強化 新21条4項4号 21条2項7号 〇
新22条1項1号 22条1項3号
処罰対象の拡充 新21条11項 - ◎

デジタル空間における模倣行為の防止

現行法

 不正競争防止法2条1項3号は、他人の商品の形態を模倣した商品を譲渡等する行為を不正競争と位置付け、差止請求や損害賠償請求の対象とするほか、刑事罰も定めています。
 日本国内での最初の販売から3年間という期間の限定はありますが、意匠権や著作権による保護とは別に、不正競争防止法においても商品の形態が保護されています。

 そして、「商品の形態」は有体物の形態でなければならず、無体物は含まれないというのが不正競争防止法を所管する経済産業省知的財産政策室の見解です(経済産業省知的財産政策室編「逐条解説 不正競争防止法(令和元年7月1日施行版)」40頁)。なお、ソフトウェアの画面について、「商品の形態」に該当する旨を判示した裁判例(東京地裁平成30年8月17日判決)がありますので、商品の形態に無体物が含まれるか否かについて、現行法では議論のある状況でした。
 現行法に関する知的財産政策室の見解を前提にすると、「商品の形態」は有体物の形態に限られ、無体物であるデジタルの商品に不正競争防止法2条1項3号は適用されず、デジタル空間では商品の形態は保護されないことになります。

改正法

 改正法では、デジタル空間(メタバースなど)においても、他人の商品の形態を模倣することもありうることから、デジタル空間における商品の形態を保護対象とし、デジタルの商品の形態模倣行為が規制対象とされました(新2条1項3号)。たとえば、販売されている衣服をデジタル空間で再現して販売すると、不正競争防止法違反となる可能性があります。

 なお、改正の条文上は、「電気通信回線を通じて提供する行為」を規制行為として追加したのみです。「商品」に無体物を含むことについては、「商品」の定義を不正競争防止法に定めるのではなく、今後本改正を踏まえて改訂される『逐条解説 不正競争防止法』(経済産業省知的財産政策室編)等において、「商品」に無体物が含まれるという解釈を明確化する旨が、審議会において提案されています(「デジタル化に伴うビジネスの多様化を踏まえた不正競争防止法の在り方」8頁)。

損害賠償額算定規定の拡充

現行法

 不正競争防止法違反に基づき損害賠償請求をする場合、違反行為によって生じた損害額の立証責任は、その請求を行う被害者の側にあります。一般に、不正競争による営業上の利益の侵害による損害の額を立証することは困難であることから、被害者の立証負担を軽減するため、不正競争防止法には、他の知的財産法と同様に損害額を推定する規定が設けられています(不正競争防止法5条)。
 現行法では、概要、譲渡された侵害品の数量に被侵害者(被害者)の単位数量当たりの利益額を乗じた額を損害とすることができる旨が定められていますが(不正競争防止法5条1項)、適用できる場面は限定されています。

改正法

 改正法では、以下のとおり不正競争防止法5条の適用対象が拡充されています。なお、特許法にも同様の損害の推定規定があり(特許法102条)、本改正において、特許法の令和元年改正と同様の手当てもなされています。

現行法 改正法
営業秘密については、「技術上の秘密」に対してのみ5条1項を適用でき、「営業上の秘密」は5条1項の対象とはならない 「営業上の秘密」を含む営業秘密全般に新5条1項を適用できる
5条1項の対象が「物の譲渡」に限定されており、役務(サ―ビス)を提供する場合には5条1項を適用できない 新5条1項の対象に役務(サ―ビス)を追加
現行法では、被侵害者の生産・販売能力超過分の損害分について、5条3項の実施料相当額の請求ができるのか疑義があった 超過分は侵害者に使用許諾(ライセンス)したとみなし、使用料相当額として損害賠償請求できることを明記した(新5条1項2号)
現行の5条3項では、最低限の損害額として、使用料(ライセンス料)相当額を損害額として請求できることを規定している ライセンス料相当額の算定において、侵害があったことを前提として交渉した場合に決まるであろう額を考慮できる旨を明記した(新5条4項)

使用等の推定規定の拡充

現行法

 営業秘密の使用行為や営業秘密侵害品が当該使用行為によって生産されたものであることの立証責任は、当該営業秘密の被侵害者(被害者)の側にあります。しかしながら、そのような使用や生産行為は侵害者の内部領域(工場、研究所等)で行われることが多いため、被侵害者がその立証に関する証拠を収集することは極めて困難な場合も多いといわれています。

 現行法では、以下の要件を満たす場合には、侵害者が営業秘密を使用し、生産していることを推定する規定がありますが(不正競争防止法5条の2)、産業スパイ等を念頭に、同規定の対象は2条1項4号、5号または8号に限定されています。

  1. 対象となる情報が被侵害者(原告)の営業秘密であり、生産方法等の技術上の情報であること
  2. 侵害者(被告)による2条1項4号、5号または8号に該当する営業秘密不正取得行為があったこと
  3. 侵害者(被告)が被侵害者(原告)の営業秘密を用いて生産することのできる物を生産等していること

改正法

 改正法では、新5条の2の適用対象を、①元々営業秘密にアクセス権限のある元従業員(新5条の2第3項)や②不正な経緯を知らずに転得したがその経緯を事後的に知った者(新5条の2第2項、第4項)で、悪質性が高い場合(警告書が届いた後も、営業秘密が記録されている媒体等を削除しなかった場合など)にまで対象範囲を拡充しています。

 不正な経緯を知らずに、他社の営業秘密を取得し、他社から警告書を受領するなどで事後的に経緯を知った場合、取得した営業秘密を削除せずに持ち続けると、改正法の推定規定(新5条の2第2項、第4項)が適用される可能性があります。

実務対応

 改正法の施行後は、営業秘密侵害の警告書を受領した場合、回答書等で反論するだけでなく、社内調査等を実施する必要があります。仮に自社に営業秘密が流入していることが判明した場合には、当該営業秘密を削除し、削除した証拠を残すといった対応が必要となります。

国際裁判管轄・準拠法規定の創設

現行法

 日本国内で事業を行う企業の営業秘密が海外で侵害された場合、刑事では海外での侵害行為も処罰可能となっていますが(国外犯処罰。不正競争防止法21条6項)、民事では、日本の裁判所に国際裁判管轄が認められるのか、準拠法として日本の不正競争防止法が選択されるのかが、事案によっては不明確となっていました。

 なお、国際裁判管轄については、「不法行為があった地が日本国内にあるとき」(民事訴訟法3条の3第8号)に日本の裁判所に提起することができ、準拠法については「加害行為の結果が発生した地の法による」(法の適用に関する通則法17条)とされています。現行法を前提とした営業秘密侵害訴訟における国際裁判管轄と準拠法の考え方については、以下の調査研究報告書等に詳しくまとめられています。

改正法

 改正法では、国外において日本企業の営業秘密の侵害が発生した場合であっても、以下の要件を満たす場合には、日本の裁判所に国際裁判管轄が認められ(新19条の2)、日本の不正競争防止法が適用される(新19条の3)ことになります。

  1. 日本国内において事業を行う営業秘密保有者の営業秘密であること
  2. 日本国内で管理されている営業秘密であること
  3. 専ら日本国外において事業の用に供されるものではないこと

 なお、営業秘密侵害行為のうち、以下の侵害行為は、本改正による国際裁判管轄規定と準拠法規定の対象外であり、すべての営業秘密侵害にこれらの規定が適用されるわけではありませんので、注意する必要があります。

対象外となる侵害行為
  • 営業秘密不正取得行為の介在について善意・無重過失で営業秘密を取得した者が、その後悪意・重過失に転じ、その営業秘密を使用または開示する行為(2条1項6号)
  • 営業秘密を取得した者が、取得後にその取得が営業秘密不正開示行為によるものであったことまたは営業秘密不正開示行為が介在したことについて悪意・重過失となり、その営業秘密を使用または開示する行為(2条1項9号)
  • 不正に取得した技術上の秘密を利用して製造された物品(「営業秘密侵害品」)を製造した者がその物を譲渡等する行為、または、当該物品を譲り受けた者が、その譲り受けた時に、その物が営業秘密侵害品であることにつき悪意もしくは重過失であった場合に、その物を譲渡等する行為(2条1項10号)

実務対応

 国際裁判管轄は民事訴訟法に、準拠法は法の適用に関する通則法に規定されていますが、本改正によって、不正競争防止法にも、民事訴訟法や法の適用に関する通則法の特別規定が創設されました。民事訴訟法や法の適用に関する通則法だけを見ていると、不正競争防止法の特別規定を見落とす可能性がありますので、注意する必要があります。

 また、実務では、国際裁判管轄が認められ勝訴判決を得たとしても、判決を執行できないといった場合も想定されますので、執行も踏まえて裁判地(国)を選択する必要があります。

限定提供データの保護範囲の拡大(営業秘密との関係を整理)

現行法

 限定提供データは、ビッグデータを保護するものとして、平成30年改正により不正競争防止法に導入され、令和元年7月1日から施行された制度です。
 限定提供データと営業秘密は別の制度ではありますが、それぞれの要件を満たし、保護が重複する状況が想定されることから、現行法では、限定提供データの保護対象から「秘密として管理されているもの」(営業秘密の要件の1つ)を除外し、両制度による保護の重複を避けています。

 このように限定提供データと営業秘密の保護の重複を避けようとした結果、下記のように、秘密として管理されているが公然と知られている(公知な)情報は、「秘密として管理されている」ため限定提供データとしての保護を受けることはできず、また、公知な情報であるため営業秘密としての保護も及ばない、といった保護の間隙が生じてしまっています。

現行法における保護の間隙

現行法における保護の間隙

改正法

 改正法では、限定提供データの保護範囲について、「秘密として管理されているものを除く」要件を「営業秘密を除く」と改めることによって、公知な情報を秘密として管理している場合には、限定提供データで保護することができるようになります。実務において、公知な情報を秘密として管理している場合がどの程度あるのかといった疑問はありますが、現行法において隙間となっている範囲が解消されることになります。

実務対応

 営業秘密と限定提供データの保護レベルを比較すると、刑事罰が定められているのは営業秘密のみであり、営業秘密のほうが規制対象となる行為が広いといったように、限定提供データよりも営業秘密のほうが手厚く保護されています。
 実務においては、まずは、営業秘密として守ることを目指し、非公知性要件との関係でどうしても難しい場合に、補完的に限定提供データでの保護を目指すといった対応が考えられます。
 限定提供データは令和元年から施行された新しい制度であり、契約実務等での対応が完了していないケースも散見されます。契約実務での対応が未了であれば、本改正を契機として自社の契約実務を見直してみる必要があります。

外国公務員贈賄の罰則強化と処罰対象範囲の拡充

外国公務員贈賄の罰則の強化

 不正競争防止法には、いわゆる知的財産に関する保護規定だけでなく、OECD外国公務員贈賄防止条約に基づく外国公務員贈賄に関する規定も定められています(不正競争防止法18条)。
 改正法では、外国公務員贈賄に関する刑事罰について、以下のとおり法定刑が引き上げられています。本改正により、外国公務員贈賄罪は日本の経済犯罪の中で最も重い犯罪の1つとなったと評価できます。

出所:経済産業政策局 知的財産政策室、特許庁 制度審議室「不正競争防止法等の一部を改正する法律【知財一括法】の概要」16頁

海外単独贈賄行為の処罰対象の拡大

 現行法では、海外における外国公務員に対する贈賄行為について、日本国民に対してのみ日本の不正競争防止法の外国公務員贈賄罪の対象としていますが(不正競争防止法21条8項、刑法3条)、本改正により、国籍を問わず外国公務員贈賄罪の対象となります。
 外国人従業員が外国で外国公務員に対して贈賄行為を行った場合でも、日本の不正競争防止法の外国公務員贈賄罪の対象となります。また、外国公務員贈賄罪は法人両罰規定が定められていることから、贈賄を行った外国人従業員個人だけでなく、使用者である法人も両罰として10億円以下の罰金刑が科される可能性があります(新22条1項1号)。

実務対応

 たとえば、通関等の手続において、現地法令上必要な手続を行っているにもかかわらず、金銭等を提供しない限り、現地政府から手続の遅延その他合理性のない不利益な取扱いを受けるケースがあります(経済産業省「外国公務員贈賄防止指針」27頁)。このような場合でも、金銭等を提供してしまうと外国公務員贈賄罪となる可能性があることから、注意する必要があります。
 海外で事業を行う場合、日本国籍の従業員だけでなく、外国人従業員も含めて社内の贈賄防止対策を周知、徹底するといった対応が必要となります。

今後の注目ポイント

 審議会等の議論において、法改正ではなく、逐条解説等で解釈を明示することによって対応するとされた項目もあります(たとえば、本稿2-2(商品形態の保護)で紹介した「商品」の解釈など)。本改正に対応した『逐条解説 不正競争防止法』が公開されるかと思いますので、どのような記載がなされるのかを注視していく必要があります。

Adblock test (Why?)


からの記事と詳細 ( 令和5年不正競争防止法改正の概要と実務対応 - BUSINESS LAWYERS(ビジネスロイヤーズ) )
https://ift.tt/MdGRtUr

Saturday, August 19, 2023

イーロン・マスク氏 “Xのブロック機能廃止へ” 懸念の声も - nhk.or.jp

イーロン・マスク氏は、18日、自身のXに利用者が特定のアカウントからの連絡やフォローなどを制限できるブロック機能について、「直接メッセージをやりとりするダイレクトメッセージを除いて廃止する予定だ」と投稿しました。

リンダ・ヤッカリーノCEOも、自身のXに「利用者の安全が最優先事項だ。われわれは現在のブロック機能よりよいものを作ろうとしている」などと投稿し、利用者の安全に配慮しながら機能を見直す考えを示しました。

ブロック機能は、ひぼう中傷や差別的な発言を投稿してくるアカウントから利用者を守るために広く利用されてきただけに、突然の廃止の表明に対してはXの利用者から懸念の声もあがっています。

マスク氏は、「言論の自由」を守るためだと主張して、旧ツイッターを買収しましたが、SNSの利用者を保護する仕組みが、廃止されることになれば、利用者離れが加速することも予想されます。

Adblock test (Why?)


からの記事と詳細 ( イーロン・マスク氏 “Xのブロック機能廃止へ” 懸念の声も - nhk.or.jp )
https://ift.tt/D0RIEwF

Friday, August 18, 2023

ガラスの破片、釘から足を保護する「防災スリッパ」が登場!! 災害時にも安心(2023年8月18日)|BIGLOBEニュース - BIGLOBEニュース

防災のセレクトショップのセイショプは8月17日、"災害時にあなたの足を守る"と題し、オクムラから「防活スリッパ」の販売を開始した。
同商品は、安全性を考慮した踏み抜き防止性能つきのスリッパ。左右がないシンプルなデザインで、非常時に慌てていても左右を気にせずサッと履けるのも特徴となっている。
インソールに耐踏み抜き性のある芯材を2枚重ねて使用しており、災害直後に散乱しているガラスや陶器の破片、釘などから足を保護する。
かかと部分には、伸縮性のあるリブ素材を用いる事でホールド感を実現し、散乱した危険物がスリッパ内に侵入するのを防ぐ。さらに、内側に滑り止めテープが付いているため、ずり落ちにくくなっている。
履き口には暗闇でも探しやすいように蓄光テープを付けているほか、底面はすべりにくいポリウレタン生地を用いている。
サイズはMとLを用意しており、それぞれ2色のカラー展開(M:レッド・イエロー、L:ネイビー・ブラック)。

Adblock test (Why?)


からの記事と詳細 ( ガラスの破片、釘から足を保護する「防災スリッパ」が登場!! 災害時にも安心(2023年8月18日)|BIGLOBEニュース - BIGLOBEニュース )
https://ift.tt/hLgaDk6

英政府、ATMの撤去を制限 「現金へのアクセス保護」 - 日本経済新聞

ニュースレターを登録すると続きが読めます(無料)

ご登録いただいたメールアドレス宛てにニュースレターの配信と日経電子版のキャンペーン情報などをお送りします(登録後の配信解除も可能です)。これらメール配信の目的に限りメールアドレスを利用します。日経IDなどその他のサービスに自動で登録されることはありません。

Adblock test (Why?)


からの記事と詳細 ( 英政府、ATMの撤去を制限 「現金へのアクセス保護」 - 日本経済新聞 )
https://ift.tt/0Ea3oxu

Thursday, August 17, 2023

ゼロトラストの第一歩はパソコンから、進化するセキュリティー ... - 日経 xTECH Active

 Windowsパソコンはどれも同じ――。もしそう考えているならば、大きな誤解である。大手パソコンメーカーが販売する一部の法人向けモデルは、消費者向けモデルには存在しないセキュリティー保護専用のハードウエアを搭載するからだ。

 セキュリティー保護専用ハードの代表格が、OS(基本ソフト)より下層に位置するソフトウエアであるBIOS(Basic Input/Output System)やUEFI(Unified Extensible Firmware Interface)と呼ばれるファームウエアの改ざんなどを防ぐセキュリティーチップである。

法人向けパソコンが備えるハードウエアベースのセキュリティー機能の例

法人向けパソコンが備えるハードウエアベースのセキュリティー機能の例

(出所:日経クロステック)

[画像のクリックで拡大表示]

 法人向けパソコンのセキュリティーチップは、パソコンの心臓部であるCPUとは別個に動作するセキュリティー保護専用のプロセッサーだ。現在、消費者向けモデルを含む全てのWindows 11搭載パソコンが「TPM 2.0」規格のチップやそれに相当する仕組みを搭載する。一方、今回取り上げる法人向けモデルが搭載するセキュリティーチップは、TPM 2.0チップが備える暗号鍵の管理などの機能以外にも、様々なセキュリティー機能を提供する点が異なる。

 セキュリティーチップはCPUがファームウエアを稼働する前に、ファームウエアが改ざんされていないかどうかをチェックする。さらに改ざんされたファームウエアを自動的に復旧したり、ファームウエアの変更履歴を記録したりする機能をセキュリティーチップに搭載するメーカーもある。

 ファームウエアはデバイスやメモリーを管理するという特性上、CPUの高い特権モードで動作している。ファームウエアが乗っ取られるとパソコン全体が乗っ取られてしまうし、OSを再インストールしただけではシステムを復旧できなくなる。しかもファームウエアの改ざんは、OS上で稼働するウイルス対策ソフトからは検知が難しい。そこでCPUとは別個に動作するセキュリティーチップでファームウエアを監視し、改ざんを防いでいるのだ。

 ファームウエアを保護するセキュリティーチップは米Intel(インテル)や米Advanced Micro Devices(アドバンスド・マイクロ・デバイセズ、AMD)といったCPUメーカーが法人向けのチップセットやSoC(システム・オン・チップ)に組み込んで提供しているほか、米HPや中国レノボ・グループは独自にセキュリティーチップを開発して法人向けモデルに搭載している。

システムボードに対する物理的な攻撃も検知

 最近は、ノートパソコンの裏蓋の開閉を検知する機能を搭載する法人向けパソコンも増えている。パソコンのシステムボードに対する物理的な攻撃をブロックするための仕組みだ。

 システムボードへの物理的な攻撃手法としては、ファームウエアをフラッシュメモリーごと交換してしまう攻撃手法や、ディスク暗号化キーなどを保管するTPMセキュリティーチップの情報を傍受しようとする攻撃手法、メモリーやセキュリティーチップの物理現象(電源電流など)を観察してデータの在りかを推定する「サイドチャネル攻撃」などが知られている。こうした攻撃を防ぐための対策として、裏蓋開閉検知機能が搭載され始めている。

 大手パソコンメーカーが法人向けパソコンにセキュリティー保護専用ハードを搭載してファームウエアの防御を強化しているのは、そうしたセキュリティー対策をユーザーの側が求めているからにほかならない。

この先は日経クロステック Active会員の登録が必要です

日経クロステック Activeは、IT/製造/建設各分野にかかわる企業向け製品・サービスについて、選択や導入を支援する情報サイトです。製品・サービス情報、導入事例などのコンテンツを多数掲載しています。初めてご覧になる際には、会員登録(無料)をお願いいたします。

Adblock test (Why?)


からの記事と詳細 ( ゼロトラストの第一歩はパソコンから、進化するセキュリティー ... - 日経 xTECH Active )
https://ift.tt/VxTI8yh

パロアルトネットワークス、CI/CDセキュリティを導入し ... - PR TIMES

世界的なサイバーセキュリティのリーダー企業であるパロアルトネットワークス株式会社(本社:東京都千代田区、代表取締役会長兼社長:アリイ・ヒロシ、以下パロアルトネットワークス)は本日、Prisma Cloud*2 のCNAPPプラットフォームにおけるCode-to-Cloud機能の一部として、ソフトウェアデリバリパイプラインに統合したセキュリティを提供するCI/CDセキュリティモジュール*3 を発表しました。CI/CD環境を保護し、ソフトウェア構成分析によってオープンソースの脆弱性から保護することによって、Prisma Cloudはエンジニアリングエコシステム全体をシームレスに保護する最も完成度の高いセキュリティプラットフォームとなります。

Gartner社*4 によると、ソフトウェアデリバリパイプラインを安全に保つことは、配信されるソフトウェアの安全確保と同様に重要です。CI/CDセキュリティモジュールにより、DevOpsおよびセキュリティチームは、アプリケーションライフサイクル全体を通じて、より良いコラボレーションが可能になり、セキュリティ成果を向上させることができます。すでにシークレットのスキャン*5、ソフトウェア構成分析*6、Infrastructure as Code*7 セキュリティを備えたPrisma CloudプラットフォームにCI/CDセキュリティを追加することで、ソフトウェアデリバリパイプライン全体を通してセキュリティとリスク対策を最適化することができ、個別のサイロ化されたソリューションでは達成できない総合的かつ包括的なセキュリティ監視を実現することができます。

パロアルトネットワークスのPrisma Cloud担当シニアバイスプレジデントであるアンカー・シャー(Ankur Shah)は次のように述べています。

「CI/CDパイプラインのセキュリティにおける重大な課題は可視性にあります。開発環境では、無数のサードパーティ製のツールやアプリケーションが稼働しているため、セキュリティチームにとって、それらが正しく設定されているかどうかを判断するのはほぼ不可能です。Ciderの機能を統合することで、CI/CD環境の安全が確保され、Prisma Cloudのお客様は個々のツールを分析し、アプリケーションとのやりとりを可視化することで、リスクを特定し修復できるようになります」

パロアルトネットワークスのPrisma Cloud、アプリケーションセキュリティ担当CTOで、Cider Security*8 の元共同創業者でもあるダニエル・クリヴェレヴィッチ(Daniel Krivelevich)は、次のように述べています。

「安全でないコードが本番環境に紛れ込むのを防ぐ唯一の手段は、すべてのコードアーティファクト、依存関係をスキャンし、デリバリパイプラインを確実かつ効果的に保護することです。Ciderの技術をPrisma Cloudと統合することで、組織のエンジニアリングエコシステム全体を安全に保つプラットフォームの機能が強化され、意図されたものだけが本番環境にプッシュされるようになります」

CI/CDセキュリティは、堅牢なパロアルトネットワークスのクラウドセキュリティプラットフォームに統合された11番目のモジュールです。これによりPrisma Cloudは、コードからデプロイ、ランタイムまで、アプリケーションライフサイクル全体をシームレスに保護する最も包括的なCNAPPプラットフォームへと進化しました。この新たなモジュールは、Cider Securityの最先端機能から派生したもので、アプリケーションが本番環境にデプロイされる前に脅威や脆弱性を防ぐ“セキュリティのシフトレフト”を推進します。

フィンテック企業Rapydで最高情報セキュリティ責任者を勤めるニル・ローテンバーグ(Nir Rothenberg)氏は次のように述べています。

「Prisma CloudのCI/CDセキュリティモジュールを導入して以来、アプリケーションの構築とクラウドへのデプロイに利用しているすべてのサードパーティ製ツールを完全に可視化できています。最終的に、コードの脅威や脆弱性が本番環境に入り込むのを防げていることを確信できるようになりました」

組織がクラウド変革の取り組みを継続する中、パロアルトネットワークスの次世代セキュリティプラットフォームは、企業が総合的かつ包括的に脅威に先手を打ち*9、ネットワークセキュリティ*10 を確保し、クラウドネイティブアプリケーションを保護してセキュリティ運用をより適切に管理する*11 ことを可能にします。パロアルトネットワークスにより、組織は自信を持って、従業員、デバイス、アプリケーション、データを保護できるようになります。

提供時期

Prisma Cloud CI/CD セキュリティモジュールは、2023年夏に提供を開始する予定です。


*1:https://www.paloaltonetworks.com/prisma/unit42-cloud-threat-research

*2:https://www.paloaltonetworks.jp/prisma/cloud

*3:https://www.paloaltonetworks.com/prisma/cloud/ci-cd-security

*4:https://www.gartner.co.jp/ja

*5:https://www.paloaltonetworks.com/blog/prisma-cloud/new-secrets-and-api-security/?utm_medium=earned&utm_source=CICDrelease

*6:https://www.paloaltonetworks.com/blog/prisma-cloud/prisma-cloud-announces-software-composition-analysis/?utm_medium=earned&utm_source=CICDrelease

*7:https://www.paloaltonetworks.com/blog/prisma-cloud/prisma-bridgecrew-infrastructure-security/?utm_medium=earned&utm_source=CICDrelease

*8:https://www.paloaltonetworks.com/company/press/2022/palo-alto-networks-completes-acquisition-of-cider-security?utm_medium=earned&utm_source=CICDrelease

*9:https://unit42.paloaltonetworks.com/?utm_medium=earned&amp%3Butm_source=CICDrelease

*10:https://www.paloaltonetworks.com/network-security?utm_medium=earned&utm_source=CICDrelease

*11:https://www.paloaltonetworks.com/prisma/cloud?utm_medium=earned&utm_source=CICDrelease

パロアルトネットワークス株式会社について

パロアルトネットワークスは、サイバーセキュリティのグローバルリーダーです。企業や組織が安心してテクノロジを活用できるよう、サイバー脅威を克服するための技術革新に努め、世界中のあらゆる業界の何千ものお客様に、次世代サイバーセキュリティを提供しています。最高クラスのサイバーセキュリティプラットフォームとサービスは、業界をリードする脅威インテリジェンスに支えられ、最先端の自動化によって強化されています。ゼロトラストエンタープライズの実現に向けた製品の導入や、セキュリティインシデントの対応、ワールドクラスのパートナーエコシステムを通じたより良いセキュリティ成果の提供などにより、毎日をより安全なものにするための支援に取り組んでいます。それが、パロアルトネットワークスがサイバーセキュリティのパートナーとして選ばれる理由です。

パロアルトネットワークスでは、ミッションの実現に向けて最高の人材を集めることに尽力しており、Newsweek誌の「最も愛される職場」(2021年)、Comparably(職場文化モニタリングプラットフォーム)の「多様性に優れた企業」(2021年)、HRC(ヒューマンライツキャンペーン)の「LGBTQ平等のための最高の場所」(2022年)に選出されています。詳しくは http://www.paloaltonetworks.jpをご覧ください。

※Palo Alto NetworksおよびPalo Alto Networksロゴは米国及びその他の国・地域におけるPalo Alto Networksの登録商標または商標です。本書に記述されているその他すべての商標、商号、サービスマークは、各所有者に帰属します。また、本書またはその他のプレスリリース公式発表に記述されている未発売のサービス、および機能については、提供開始までご利用いただけません。当初の予定通りに提供開始されない場合や、提供されない場合もあります。パロアルトネットワークスの製品やサービスを購入する際は、既に提供されているサービスや機能をhttp://www.paloaltonetworks.jpよりご確認ください。

Adblock test (Why?)


からの記事と詳細 ( パロアルトネットワークス、CI/CDセキュリティを導入し ... - PR TIMES )
https://ift.tt/4G6Bl18

Wednesday, August 16, 2023

もっと知りたい! Pickup スマートワーク用語 第33回 セキュア - スマートワーク総研

IT分野における「セキュア」とは

「セキュア」(Secure)という英単語は「安心な」「安全な」「保護された」という意味を持つ形容詞で、その名詞形が「セキュリティ」(Security)です。IT分野においてセキュアとは、セキュリティが確保された状態、すなわちウイルス対策や暗号化機能などによって、システムやデータ、ネットワークが不正アクセスや攻撃、情報漏えいなどの脅威から守られていることを指します。

例えば、ウェブブラウジング時のセキュリティを強化したウェブブラウザを「セキュアブラウザ」といいます。通信の暗号化や広告・トラッキングのブロック、不正なウェブサイトの警告、強力なパスワード管理機能など、従来のウェブブラウザに比べて、さまざまなセキュリティ機能やプライバシー保護機能が搭載されています。

また、オンラインでのクレジットカード取引のセキュリティを高めるための本人認証システムに「3Dセキュア」という仕組みがあります。これは、クレジットカード会社と加盟店が連携してカード会員の本人認証を行うものです。

「Windows 11」などの最新OSには、コンピュータを起動させる際に、信頼できるソフトウェアのみを実行できるようにするセキュリティ機能として「セキュアブート」という技術が実装されています。PCやサーバー、モバイルデバイスなどで利用される仕組みで、不正なソフトウェアやマルウェアが起動時に動作することを防ぎます。

IT分野におけるセキュアとは、情報の漏えいを防ぐ「機密性」、情報の改ざんを防ぐ「完全性」、情報にいつでもアクセスできる「可用性」を満たした状態を表します。

より詳しく見れば、
・情報に許可された者だけがアクセスでき、データが不正アクセスや改ざん、窃取から守られていること
・システムやサービスが予想される動作を正確に、かつ一貫して行うこと
・ユーザーやシステムの真正性を確認するプロセス(認証)と、特定のリソースや情報へのアクセスを許可するプロセス(認可)が働いていること
・既知・未知の脆弱(ぜいじゃく)性を利用した攻撃からシステムが守られていること
・サーバールームやデータセンターなど、物理的な設備が不正アクセスや盗難、破壊から守られていること
などが挙げられます。

セキュアなIT環境を構築・維持するためには、こうした要素の一部ではなく、全般に注意を払い、対策を講じる必要があります。

技術や社会の変化に伴い進化するセキュアの概念

IT分野におけるセキュアの概念は、技術の進化、社会の変動、そして新たな脅威の出現に伴って、時間とともに変化してきました。

初期のコンピュータネットワークでは、セキュアな環境を維持するために、主に物理的なセキュリティと簡単なアクセス制御が用いられていました。ネットワークへのアクセス自体が限られており、大規模なセキュリティの脅威は少なかったからです。

しかしインターネットの普及とともに、情報の流通が急速に拡大し、その結果、サイバー攻撃のリスクが増加しました。これに応じて、ファイアウォール、暗号化、セキュアな通信プロトコル(例:HTTPS)などの技術が導入されるようになります。

さらにスマートフォンの登場・普及と、IoT(Internet of Things)デバイスの増加により、接続されるデバイスの種類と数が増加。デバイスのセキュリティとプライバシー確保への懸念が増大しました。また、データとアプリケーションのクラウドへの移行が進むにつれ、セキュリティの焦点はオンプレミスのインフラからクラウドベースの保護へとシフトしていきます。

セキュアの概念は、新たな開発手法の導入によっても進化しています。開発担当と運用担当が連携して開発を行う「DevOps」や、「継続的インテグレーション/継続的デリバリー(CI/CD)」といった手法を取り入れることで、ソフトウェアはスピーディーに開発・リリースされるようになっています。こうした開発手法に対応するセキュリティ対策として、「DevSecOps」のように開発プロセス全体にセキュリティを組み合わせるアプローチも採用されるようになりました。

近年は、サイバー攻撃の手法も高度化し、国家主導のサイバー攻撃や高度な持続的脅威(APT)など、脅威の内容も複雑になっています。これに応じて、セキュリティ対策もより複雑化・高度化する必要が生じています。また、EU一般データ保護規則(GDPR:General Data Protection Regulation)やカリフォルニア州消費者プライバシー法(CCPA:California Consumer Privacy Act)といったデータ保護規制により、個人データの保護とプライバシーの確保は、重要なセキュリティの側面として強調されるようになりました。

また最近では、テキスト、画像、音声などのデータを生成する「生成AI(ジェネレーティブAI)」が話題ですが、生成AIはその高度な生成能力により、セキュリティのリスクと機会をあわせ持っています。生成AIが利用するデータのプライバシー保護や、生成された情報の検証など、適切な利用と管理が求められる一方で、ネットワークトラフィックの異常検知、セキュリティイベントの自動解析、攻撃パターンの予測など、新しいセキュリティの課題や解決策の提案も期待されています。

このように、IT分野においてセキュアの概念は、単なる技術的な問題から、組織の戦略、リスク管理、法的義務、そして社会的な責任を含む、幅広い問題へと進化してきました。セキュアの概念は、今後も変化していくことが予想されます。ユーザーは、常に最新のセキュリティ情報を収集し、適切な対策を講じなければなりません。

セキュアな環境を実現するための対策とは

セキュアな環境を実現するための対策は多岐にわたります。主な対策を見てみましょう。

まずは物理的セキュリティの確保。サーバールームやデータセンターへのアクセス制御、監視カメラの設置、無停電電源装置(UPS)の利用などの対策が挙げられます。

次にネットワークセキュリティ。対策としては、ファイアウォールの設置・維持、侵入検知・防御システム(IDS/IPS)の導入、VPN(仮想プライベートネットワーク)の使用などがあります。異常なアクセスや活動を検出するためには、モニタリングも有効です。さらに、アクセスログの定期的な監査もセキュリティ対策として挙げられます。

リソースや情報へのアクセスをコントロールするには、アクセス制御を用います。対策には「最小限の権限原則」(PoLP)と呼ばれる必要な権限だけを与える原則の適用や、二要素認証(2FA)の導入などがあります。認証・認可において、強力なパスワードポリシーを適用することも対策となります。

続いてデータの盗難や改ざんを防ぐための暗号化があります。暗号化の方法には、データの暗号化(データベース、ファイル、通信など)や、SSL/TLSの利用によるウェブサイトのセキュアな接続などがあります。

アプリケーションセキュリティの確保には、定期的なソフトウェアのパッチ適用、セキュアなコーディングの実践、Web Application Firewall(WAF)の利用などを用います。

PCのみならず、モバイルデバイスやIoT機器など、多様化する端末をサイバー攻撃から守るエンドポイントセキュリティでは、アンチウイルスやアンチマルウェアソフトウェアの導入や、オペレーティングシステムやアプリケーションの定期的なアップデートが効果的です。またモバイルデバイス管理(MDM)もセキュリティ対策として有効で、デバイスのリモートワイプ機能の導入や、企業のモバイルデバイス用ポリシーの策定などが、その手法として挙げられます。

定期的なデータのバックアップや災害復旧計画の策定は、事業継続計画(BCP)対策としても有効です。ほかにも、インシデント対応プロセスの策定、事前の対応計画やチームの編成といった障害対応計画や、供給業者や協力企業とのセキュリティ基準の確認、サードパーティのリスク評価といったサプライチェーンセキュリティも、考慮すべきでしょう。

ユーザー自身が不正アクセスや攻撃のリスクを理解するために、セキュリティトレーニングを実施することも対策の1つです。フィッシング詐欺などのほか、人間の心理的な隙や行動の癖を用いて個人が持つ秘密情報を入手するソーシャルエンジニアリングのリスクについての教育も重要です。

これらの対策は、組織や環境のニーズに応じてカスタマイズしたり、組み合わせたりする必要があります。一般的には、1つの対策だけでセキュアな環境を実現することは困難であり、多層的なセキュリティアプローチを採用することで、複数の防御層を持つことが推奨されます。

ユーザーはどのようにセキュアを意識すべきか

セキュアは、ITシステムを利用するすべてのユーザーにとって重要な概念です。ユーザー自身がセキュアを意識し、適切な対策を講じることで、より安全なIT環境を実現することができます。個人的な情報やデータの取り扱い、デジタルサービスの利用方法などにおいても、セキュリティ意識を持つことで多くのリスクを回避できます。

具体的にはどのようなポイントに気を付ければよいでしょうか。

まずは強固なパスワードの使用。単純なパスワードや同じパスワードを複数のサービスで使用するのは避け、複雑なパスワードを利用することが望ましいです。可能なら二要素認証を利用し、アカウントの安全性を向上させるとよいでしょう。

OSやアプリケーションのセキュリティアップデートは、新しい脅威に対処するために非常に重要です。定期的に更新を確認し、適用することが推奨されます。

不審なメールやリンクの開封を避けることも大切です。フィッシング攻撃は、ユーザーの個人情報や資格情報を盗み取るための一般的な手段です。不明な送信元のメールや、怪しいリンクを開くのは避けるべきです。また、一見怪しくないメールやリンクにも注意が必要です。アンチウイルスやアンチマルウェアソフトウェアといったセキュリティソフトウェアを利用することで、こうした攻撃に対するコンピュータやデバイスのセキュリティを強化することが可能です。

通信環境についても注意したいところです。カフェなどで提供されている公共のWi-Fiネットワークは、セキュリティが弱い場合が多いです。これらのネットワークを利用する際には、VPNを使用するなどの対策を取るとよいでしょう。

このほか、必要以上に個人情報をオンライン上で共有しないように心掛け、SNSなどでの情報の公開範囲を適切に設定すること、重要なデータの定期的なバックアップなども有効です。

また、サイバーセキュリティに関する基本的な知識や最新の脅威について学ぶこと、セキュリティに関する最新ニュースや情報に常にアンテナをはって、自身の知識をアップデートしておくことも大切です。

セキュリティの確保が社会に与える影響

IT分野におけるセキュア、セキュリティの確保は、デジタル化された現代社会において、非常に重要です。

個人情報は、個人の生活や経済活動に大きな影響を与え、不正アクセスや漏えいにより大きな被害をもたらす可能性があります。セキュリティ技術は、ユーザーの個人情報やデータを保護する手段として不可欠です。これにより、プライバシー侵害や個人情報の悪用から市民を守ることが可能となります。

インターネットバンキング、電子商取引、クラウドサービスなどのデジタルサービスは、セキュリティが確保されていることでユーザーからの信頼を得られます。信頼があるからこそ、これらのサービスは普及し、日常的に利用されています。

セキュリティが確保されている環境では、ほかの新しい技術やサービスの導入も促進されます。例えば、IoTデバイスの普及は、適切なセキュリティ対策が前提となります。セキュアなITシステムの構築が、企業の業務効率化や新しいビジネスの創出の基盤となるのです。

一方、セキュリティインシデントやデータ漏えいは、企業のブランドや評価に大きな打撃を与える可能性があります。その結果、株価の下落や顧客の喪失、法的費用などの経済的損失を招くことがあります。

セキュリティが確保されていないシステムは、サイバー攻撃のリスクが高まり、インフラや公共サービス、金融システムなどの重要な部門に大きな混乱を引き起こす可能性があります。適切なセキュリティ対策は、社会の安定を保つためにも、社会安全保障上も不可欠です。

サイバーセキュリティが重要になるのにしたがって、多くの国が新しい法律や規制を導入しています。これにより、企業や組織はデータ保護やセキュリティ確保について、厳格な基準を満たす必要が出てきています。

IT分野におけるセキュリティの確保は、個人から組織、国家、そして国際的なレベルまで、さまざまなステークホルダーに影響を及ぼしています。適切なセキュリティ対策は、デジタル化された社会の持続的な発展と安定を支える基盤となっています。

Adblock test (Why?)


からの記事と詳細 ( もっと知りたい! Pickup スマートワーク用語 第33回 セキュア - スマートワーク総研 )
https://ift.tt/6KbXlSE

ゼロトラストの第一歩はパソコンから、進化するセキュリティー ... - 日経 xTECH Active

 Windowsパソコンはどれも同じ――。もしそう考えているならば、大きな誤解である。大手パソコンメーカーが販売する一部の法人向けモデルは、消費者向けモデルには存在しないセキュリティー保護専用のハードウエアを搭載するからだ。

 セキュリティー保護専用ハードの代表格が、OS(基本ソフト)より下層に位置するソフトウエアであるBIOS(Basic Input/Output System)やUEFI(Unified Extensible Firmware Interface)と呼ばれるファームウエアの改ざんなどを防ぐセキュリティーチップである。

法人向けパソコンが備えるハードウエアベースのセキュリティー機能の例

法人向けパソコンが備えるハードウエアベースのセキュリティー機能の例

(出所:日経クロステック)

[画像のクリックで拡大表示]

 法人向けパソコンのセキュリティーチップは、パソコンの心臓部であるCPUとは別個に動作するセキュリティー保護専用のプロセッサーだ。現在、消費者向けモデルを含む全てのWindows 11搭載パソコンが「TPM 2.0」規格のチップやそれに相当する仕組みを搭載する。一方、今回取り上げる法人向けモデルが搭載するセキュリティーチップは、TPM 2.0チップが備える暗号鍵の管理などの機能以外にも、様々なセキュリティー機能を提供する点が異なる。

 セキュリティーチップはCPUがファームウエアを稼働する前に、ファームウエアが改ざんされていないかどうかをチェックする。さらに改ざんされたファームウエアを自動的に復旧したり、ファームウエアの変更履歴を記録したりする機能をセキュリティーチップに搭載するメーカーもある。

 ファームウエアはデバイスやメモリーを管理するという特性上、CPUの高い特権モードで動作している。ファームウエアが乗っ取られるとパソコン全体が乗っ取られてしまうし、OSを再インストールしただけではシステムを復旧できなくなる。しかもファームウエアの改ざんは、OS上で稼働するウイルス対策ソフトからは検知が難しい。そこでCPUとは別個に動作するセキュリティーチップでファームウエアを監視し、改ざんを防いでいるのだ。

 ファームウエアを保護するセキュリティーチップは米Intel(インテル)や米Advanced Micro Devices(アドバンスド・マイクロ・デバイセズ、AMD)といったCPUメーカーが法人向けのチップセットやSoC(システム・オン・チップ)に組み込んで提供しているほか、米HPや中国レノボ・グループは独自にセキュリティーチップを開発して法人向けモデルに搭載している。

システムボードに対する物理的な攻撃も検知

 最近は、ノートパソコンの裏蓋の開閉を検知する機能を搭載する法人向けパソコンも増えている。パソコンのシステムボードに対する物理的な攻撃をブロックするための仕組みだ。

 システムボードへの物理的な攻撃手法としては、ファームウエアをフラッシュメモリーごと交換してしまう攻撃手法や、ディスク暗号化キーなどを保管するTPMセキュリティーチップの情報を傍受しようとする攻撃手法、メモリーやセキュリティーチップの物理現象(電源電流など)を観察してデータの在りかを推定する「サイドチャネル攻撃」などが知られている。こうした攻撃を防ぐための対策として、裏蓋開閉検知機能が搭載され始めている。

 大手パソコンメーカーが法人向けパソコンにセキュリティー保護専用ハードを搭載してファームウエアの防御を強化しているのは、そうしたセキュリティー対策をユーザーの側が求めているからにほかならない。

この先は日経クロステック Active会員の登録が必要です

日経クロステック Activeは、IT/製造/建設各分野にかかわる企業向け製品・サービスについて、選択や導入を支援する情報サイトです。製品・サービス情報、導入事例などのコンテンツを多数掲載しています。初めてご覧になる際には、会員登録(無料)をお願いいたします。

Adblock test (Why?)


からの記事と詳細 ( ゼロトラストの第一歩はパソコンから、進化するセキュリティー ... - 日経 xTECH Active )
https://ift.tt/9SJB8kx

リテルヒューズ、USB Type-Cポート保護用のeFuse保護IC最新 ... - Dream News

回路保護分野におけるグローバルリーダー、リテルヒューズ・インク(本社:米国イリノイ州シカゴ市、NASDAQ:LFUS)の日本法人であるLittelfuseジャパン合同会社(本社:東京都港区)は、多用途回路保護デバイスの「eFuse保護IC」製品ラインの最新モデル「LS05006VPQ33シリーズ」を、8月中旬より発売します。
新製品となるeFuse保護ICは、最新の設計により、短絡や過電圧、ESD(静電気放電)からUSB Type-Cポートを保護します。USBType-C を使用するPower delivery のVbusと CC/SBUラインのショートに対応する機能が高度に統合された保護ICで、最大28V入力及び、8KVの静電気放電試験IEC-61000-4-2に適合しています。

製品紹介動画:https://bcove.video/3NCPJYj

本製品は、当社のeFuse保護ICソリューションを拡張するモデルであり、信号ピンの20V短絡、過電圧、システムESD保護をサポートする当社では初めてのeFuseです。 これまで以上の信頼性と長い製品寿命でより低い修理費用とコンパクトな製品サイズを実現するとともに、 Vbus 20V、5A保護用のLS2406ERQ23 eFuseとも最適に連携します。

「LS05006VPQ33シリーズ」のデザインは、USB Type-Cコントローラの低電圧シリコン回路を過電圧、短絡、ESDから保護するという重大な問題を解決します。Type-C規格を満たさない製品、Vbusに20Vしか供給しない一部のアダプターはピンの問題やねじれ、湿気などによって短絡を引き起こす可能性があります。このような場合、保護をしなければシンク側の低電圧回路が損傷する恐れがありますが、「LS05006VPQ33シリーズ」は、シンク側の低電圧回路を過電圧およびIEC61000-4-2 8KVのESDから保護します。

また、優れた信頼性、長寿命化、修理コストの低減といったメリットに加え、本製品は、様々な競争優位性を提供します。一例として「LS05006VPQ33シリーズ」は最大入力電圧(28 V)とESD定格(8KV ESD接触)といった高いレベルでのサポートをします。

「LS05006VPQ33シリーズ」は、信頼性が高く効率的なUSB Type-Cポート保護製品を探している電子機器のエンジニアに最適なソリューションを提供します。

同製品は、当社の国内販売代理店を通じて販売します。

■用途
ノートパソコン、デスクトップ、モニター、産業用PC、POS(販売時点情報管理)、スマートフォン、タブレット端末
USB Type-C PDドッキング ステーション

■仕様
動作電圧(V):-0.3~6
最大電圧(V):28
連続電流(A):0.6
オン抵抗(mΩ):250
過電流保護(A):なし
過電圧保護(V):6
過熱保護:あり
逆電流阻止:なし
ソフトスタート:なし
出力放電:なし
静止電流(μA):600
パッケージ:QFN3*3-20L

詳細については、LS05006VPQ33シリーズの製品ページ(https://www.littelfuse.co.jp/products/protection-ic/efuse/ls05006vpq33/ls05006vpq33.aspx)をご覧ください。


リテルヒューズについて
リテルヒューズは、持続可能でつながりのある、より安全な世界を実現する、電子部品製造会社です。全世界で 15か国以上に 1 万 2,000 の従業員を擁し、革新的で信頼のおけるソリューションを設計、提供すべくお客様とも連携しています。10 万社以上のエンドカスタマーに製品を提供し、我々の製品は産業機械向け、輸送機械向け、電子業界向けなどの様々な市場において、毎日、あらゆる場所で利用されています。詳細についてはリテルヒューズのウェブサイト littelfuse.com をご覧ください。

本件に関するお問い合わせ
Littelfuseジャパン合同会社
担当:宗形
TEL:03-6435-0750、FAX:03-3453-5505
E-mail:tmunakata@littelfuse.com

Adblock test (Why?)


からの記事と詳細 ( リテルヒューズ、USB Type-Cポート保護用のeFuse保護IC最新 ... - Dream News )
https://ift.tt/TDARBPa

Tuesday, August 15, 2023

大谷古墳出土の国の重要文化財の騎馬装備品を展示 和歌山|NHK ... - nhk.or.jp

和歌山市の5世紀末の古墳、「大谷古墳」から出土した馬の頭部を保護する鉄製のかぶとなど、国の重要文化財に指定されている騎馬の装備品を展示した企画展が和歌山市で開かれています。

この企画展は、和歌山市立博物館で開かれ、和歌山市の紀の川北部にある5世紀終わりごろの前方後円墳、大谷古墳から出土し、国の重要文化財に指定されている騎馬の装備品6点が展示されています。
このうち、鉄製の馬のかぶとは、円筒形につなぎあわせた面覆部に、張り出して頭部を保護する廂や頬を守る頬当からなります。
朝鮮半島や中国大陸の壁画で武装する馬の姿は確認されていましたが、昭和33年に、アジアで初めて実物が大谷古墳で見つかり、大きな話題になりました。
このほか唐草文様を施した馬の飾り金具やくつわなどの馬具が展示され、古墳時代の日本の騎馬文化をうかがい知ることができます。
和歌山市立博物館の冨永里菜学芸員は「日本でこの馬冑が見つかっているのが3例しかないので是非この機会に見に来て欲しい」と話しています。
この企画展は休館日を除いて来月(9月)3日まで開かれています。

Adblock test (Why?)


からの記事と詳細 ( 大谷古墳出土の国の重要文化財の騎馬装備品を展示 和歌山|NHK ... - nhk.or.jp )
https://ift.tt/PzqFVOM

Monday, August 14, 2023

次世代ラッコ 飼育めざす - 日本経済新聞

ニュースレターを登録すると続きが読めます(無料)

ご登録いただいたメールアドレス宛てにニュースレターの配信と日経電子版のキャンペーン情報などをお送りします(登録後の配信解除も可能です)。これらメール配信の目的に限りメールアドレスを利用します。日経IDなどその他のサービスに自動で登録されることはありません。

Adblock test (Why?)


からの記事と詳細 ( 次世代ラッコ 飼育めざす - 日本経済新聞 )
https://ift.tt/X0Oja8p

Sunday, August 13, 2023

ラムリサーチがウエハー損傷防止技術、先端半導体歩留まり向上に ... - ITpro

 米Lam Research(ラムリサーチ)は2023年6月20日(米国時間)、先端半導体のウエハー製造に使える保護膜生成装置「Coronus DX」を発表した。製造時に発生するわずかな欠陥や損傷を成膜によって防止し、ウエハーの歩留まり率を向上できる。「先端ロジックやパッケージング、3D NANDフラッシュメモリーの製造工程において、以前は不可能だったプロセスの実現に道を開く」と同社 グローバル・プロダクトグループ シニアバイスプレジデントのセーシャ・バラダラジャン氏は語った(図)。

図 ラムリサーチの保護膜生成装置「Coronus DX」

[画像のクリックで拡大表示]

図 ラムリサーチの保護膜生成装置「Coronus DX」

ベベル・ソリューションを開発した(出所:ラムリサーチ)

 Coronus DXは、ウエハーの端(エッジ)の両面に、保護膜を単一工程で生成できる装置。先端半導体では数百の製造工程が必要になるが、工程を繰り返すことで、エッジ部分に不要な残りかすや残膜が蓄積してしまう。

 これらの残りかすが剥がれ、デバイス部分に付着すると歩留まりの低下につながる。エッチングでは取り除けない場合もあるため、これまで課題となっていた。そこで、ラムリサーチは薄い絶縁膜を成膜し、ウエハーエッジを保護する技術を開発した。

 ラムリサーチによれば、エッチングや成膜の各工程に対して「0.2~0.5%の歩留まり向上が見込めるため、ウエハーフロー全体では最大5%改善できる。月10万枚以上の生産規模では、年間を通じて何百万ドルにも相当する利益を産む可能性がある」(同社)という。

 Coronus DXはウエハーエッジの欠陥防止装置におけるシリーズ製品「Coronus」の1つ。2007年に同社が初めて導入し、「全ての大手半導体メーカーで使用されており、世界中で数千チャンバーの納入実績がある」(ラムリサーチ)という。

Adblock test (Why?)


からの記事と詳細 ( ラムリサーチがウエハー損傷防止技術、先端半導体歩留まり向上に ... - ITpro )
https://ift.tt/hRIoOrQ

Saturday, August 12, 2023

中国、検査強化の説明開始 処理水巡り「消費者保護」:東京新聞 ... - 東京新聞

 3月、中国江蘇省太倉市の港で荷揚げされる日本産の水産物(共同)

 3月、中国江蘇省太倉市の港で荷揚げされる日本産の水産物(共同)

 中国政府が、東京電力福島第1原発処理水の海洋放出計画を受けて始めた日本産水産物の全面検査について、日本政府に外交ルートで説明を開始したことが分かった。自国の消費者を放射性物質の危険から保護するための「必要な措置」だと主張した。複数の日中関係筋が12日までに明らかにした。中国は説明を拒否してきたが、低迷する国内経済への悪影響を避けるため、密接な貿易関係がある日本との関係全体に配慮した可能性がある。

 日本政府は中国に対して通関業務の「適切な処理」を求めた。ただ中国は処理水放出後にさらなる対抗措置を取る可能性が高く、両国関係の先行きには不透明感が漂う。

 中国は日本から輸入する水産物の全面的な放射性物質検査を7月に開始。緊張状態にある日中関係を受け、中国側は当初対話に応じず、税関当局が日本政府による度重なる説明要求を拒んできた。検査強化の方針を軟化させる姿勢は見せていない。

 関係筋によると、既に東京と北京の外交ルートで複数回にわたり検査強化を巡り協議した。

関連キーワード


おすすめ情報

Adblock test (Why?)


からの記事と詳細 ( 中国、検査強化の説明開始 処理水巡り「消費者保護」:東京新聞 ... - 東京新聞 )
https://ift.tt/YXo2Q3s

Friday, August 11, 2023

個人情報保護について |同志社大学 - 同志社大学

[unable to retrieve full-text content]

個人情報保護について |同志社大学  同志社大学
からの記事と詳細 ( 個人情報保護について |同志社大学 - 同志社大学 )
https://ift.tt/TKRmX7h

情報BOX:ウクライナ産穀物、中東欧の輸入禁止が与える影響 - ロイター (Reuters Japan)

[ブカレスト/ワルシャワ 7日 ロイター] - ロシアは7月、1年前に成立した黒海沿岸の港湾経由でウクライナ産穀物を安全に輸出することを認める合意から離脱した。ウクライナはそれ以降、欧州連合(EU)経由の代替ルートに完全に依存している。

 ロシアは7月、1年前に成立した黒海沿岸の港湾経由でウクライナ産穀物を安全に輸出することを認める合意から離脱した。ウクライナはそれ以降、EU経由の代替ルートに完全に依存している。写真はハンガリー北東部Timarの農場でトウモロコシを調べる人。4月撮影(2023年 ロイター/Bernadett Szabo)

これを受けてEU本部は、ウクライナ支援とEU東部の加盟5カ国の要望とのバランスを取るべく奔走している。東部5カ国は、自国市場を保護するため、ウクライナ産穀物の輸入禁止措置を少なくとも2023年末まで延長することを求めているからだ。

ウクライナ近隣の5カ国、つまりブルガリア、ハンガリー、ポーランド、ルーマニア、スロバキアの農家を守るための現行の輸入禁止措置は、9月15日に失効することになっている。

ロシアは黒海穀物合意から離脱して数週間、ウクライナにとって船舶による輸出ルートとして最後に残されたドナウ川沿いの内陸港湾インフラへの攻撃を続けている。EUに対しては、近隣諸国への穀物輸出の再開に向けたプレッシャーがさらに高まっている。

中東欧5カ国における一時的な輸入禁止措置が、ウクライナ産穀物の輸出、そして他の輸出先への輸送にどのような影響を与えているか、詳しく見ていこう。

◎中東欧諸国へのウクライナ産穀物の流入が増加した理由

ウクライナ産穀物はEUによる関税を免除されており、各国の国内産穀物よりも割安になっている。

物流コストの増大もあり、2022年から2023年初頭にかけて、近隣5カ国向けのウクライナ産穀物の輸出は過去に例のない増加を見せた。これによって、5カ国で生産される穀物の販売が混乱し、国内市場および一部の輸出市場から締め出され、価格が下落する状況が生じ、各国農家の抗議を招いた。

ポーランドの穀物輸入は2022年に3倍近く増え327万トンとなったが、その75%は、トウモロコシと小麦を中心とするウクライナ産穀物だった。大量の輸入は2023年3月まで続いた。

ルーマニアは本来EU有数の穀物輸出国だが、同国農業省によれば、5月の時点で国内にはウクライナ産穀物と油糧種子が320万トンも滞留していた。ウクライナ侵攻前の穀物輸入量はごくわずかだった。

ルーマニアの穀物市場コンサルタント会社アグリコラムのチェザール・ゲオルゲ氏は、ウクライナ産穀物の販売量を470万トン前後と見ており、輸入禁止措置が施行された後も、既存の契約を装った輸入が続いたと指摘する。

ハンガリーは開戦前、ウクライナから年間最大5万トンの穀物と油糧種子を輸入していたが、2022年には250万トンへと急上昇、2023年も輸入禁止措置が実施されるまで最大30万トンが輸入された。

スロバキアでは、公式統計によれば、ウクライナ産穀物の輸入量が2022年下半期に33万9000トンに増大した。これは同年上半期に比べて約10倍に相当する。

◎輸入禁止後の状況

4月、ポーランドとハンガリーが一方的にウクライナ産穀物その他の食料の輸入を禁止した。ウクライナにとって最大の代替輸出ルートであるルーマニアは輸入禁止こそ見送ったものの、国内での輸送は封印した状態で行うものとした。

EUは5月、いずれもウクライナと国境を接するポーランド、ルーマニア、ハンガリー、スロバキア、さらにはドナウ川南方に位置するブルガリアに対し、ウクライナ産小麦、トウモロコシ、油糧種子の国内販売を6月5日まで禁止することを認めたが(その後9月15日まで延長)、これら諸国を経由した輸出は継続するものとした。

禁止措置の施行後、5カ国内の通過量は急増した。ポーランド経由で他国に運ばれるウクライナ産小麦は、今年第1四半期の月間4万3000─5万1000トンから、6月には9万トン以上に急増した。またポーランド農業省によれば、トウモロコシの通過量は、今年第1四半期の月間約5万─7万トンから、6月には17万トンに増大した。

開戦以来、ウクライナ産穀物輸出の3分の1は黒海に面したルーマニアのコンスタンタ港から出荷されている。その量は2022年には860万トン、今年上半期には750万トンだった。

5月と6月には、特にウクライナの河川港からドナウ川を通じて運ばれる量が増加した。

◎輸入禁止延長の要請にEU本部はどう応じるのか

7月19日、5カ国は輸入禁止措置について、少なくとも今年末までの延長を要請した。EU本部は9月上旬に、今年の作況や貯蔵能力、第三国の穀物入手状況を考慮しつつ、輸入禁止措置について検証する予定だ。

10月、あるいは11月に総選挙を予定しているポーランドは、ウクライナ産穀物の輸入禁止を9月15日に解除するつもりはないと表明しており、EU本部に対して保護措置延長を認めるよう圧力を高めている。

一方、リトアニアはEUの執行機関である欧州委員会に対し、バルト海沿岸の港湾を経由してウクライナ産穀物を輸出するルートを整備するよう要請している。リトアニア、ラトビア、エストニアの5つの港湾を合わせると、2500万トンの穀物輸出能力がある。

鍵となるのは、「連帯のレーン」と呼ばれる陸上のルートが経済的に見合うかどうかだ。

ウクライナは、EU経由での輸送ルートでは1トン当たり30─40ドル(約4300─5700円)の追加コストがかかると試算している。ルーマニアのコンスタンタ港を運営するコムベックスでマネジャーを務めるビオレル・パナイト氏によれば、同港経由での輸出に比べ、ポーランド経由の陸路で輸出する場合は、1トン当たり37ユーロ(約5800円)の追加コストが必要だという。

(Luiza Ilie記者、Marek Strzelecki記者、翻訳:エァクレーレン)

Adblock test (Why?)


からの記事と詳細 ( 情報BOX:ウクライナ産穀物、中東欧の輸入禁止が与える影響 - ロイター (Reuters Japan) )
https://ift.tt/aHQtKf6

宇宙と地球の環境保護に必要な「惑星保護方針」とは? - GIZMODO JAPAN

宇宙探査には、宇宙を地球からの物質による汚染(フォワード・コンタミネーション)と地球を宇宙からの物質による汚染(バックワード・コンタミネーション)から保全する惑星保護という取り組みがあります。

以下は惑星保護のルールを作る組織がFrontiers Science Newsに寄稿した記事です。


太陽系のどこかに存在する生命の探索が激化していくに連れて、宇宙探査を安全かつ持続可能に保つ必要性も増しています。

惑星保護は、これまで以上に人類の大きな責任となっています。しかし、惑星間ミッションから地球に帰還する宇宙機によって異星の物質が地球に持ち込まれないようにすることだけが問題ではありません。

惑星保護とは、科学的研究を台無しにしないために、私たちが訪れる惑星や他の天体を手つかずのままにしておくことでもあります。

惑星保護問題の方針を練ってそれらを最新の状態に保つのは、国際宇宙空間研究委員会(COSPAR)の惑星保護パネルの責務です。

Frontiers in Astronomy and Space Sciencesに掲載された記事では、COSPARの傘下にある専門家たちの国際的な組織である同パネルが、その役割と月・金星・火星・小天体への方針に関する最近の検討事項を含め惑星保護方針について解説しています。

そして今回、同パネルをまとめる委員長のAthena Coustenis博士及び副委員長のNiklas Hedman氏とPeter Doran教授が、この取り組みがこれから深宇宙を探査する者にとって非常に重要である理由をthe Frontiersのニュースサイトで説明してくれました。

ロボットローバーが火星の地表で土壌サンプルを採取して生命の痕跡を探しているのに、代わりに地球からはるばる持ち込まれた細菌を見つけたとします。

その後の研究への影響は計り知れません。もしくはエウロパやエンケラドゥスのような氷衛星の地殻を掘り抜くプローブが、その地下海に地球からの有機汚染を注いでしまったら…?結果として、その天体にいる生命のさらなる研究を脅かしてしまいます。

それと同時に、もしそういった天体に現存ないし絶滅した生命が生きていたとして、私たちの生物圏への危険を防ぐ然るべき手段なしにサンプルを持ち帰ってしまうと、人類にとっての重大なリスクにつながる可能性があります。

したがって、宇宙ミッションによる生物学的汚染と有機汚染という有害な移入を防ぎ、将来の科学探査と発見が新たに調査する天体に悪影響を与えないように気を付ける国際的な方針が必要になります。同じように、地球に持ち帰られる異星の物質にも手順が確立されるべきです。

それに宇宙探査は急成長を遂げていて、今やミッションが各国の宇宙機関や非政府及び民間セクターによって運用されていますから、すべてのミッションがこの方針に従い、関連する要件や指針が全関係者と共有されるようにすることがますます重要になってきます。

宇宙旅行のルールブック

では、地球を潜在的な脅威から保護し、他の天体にいる生命の探索を脅かさない、つまりバックワード及びフォワード・コンタミネーションから守るような方針をどのように起草するのか?

誰が最新の研究成果を分析して、将来のミッションのニーズと目的そして地球の安全性に十分適したガイドラインを用意する権限と専門性を持っているのか?

宇宙探査を行なう国々のできるだけ多くがこの方針を受け入れ、貢献と順守できるようにするにはどうすればいいのか?

そこで、COSPARの惑星保護方針の出番です。

数カ月前にFrontiersに掲載された記事『Planetary Protection: an international concern and responsibility(惑星保護:国際的な懸念と責任)』では、ここで提示した疑問を取り上げています。

COSPAR(国際宇宙空間研究委員会)は、1958年に国際学術連合会議(現・国際学術会議)の要請で設立されて以来、1960年代初めから地球外探査による汚染の問題への助言を提供するために活動しています。

同委員会はこの数十年の間に、惑星保護方針を生物学的汚染と有機汚染から保護する国際標準として発展させ、1967年の国連宇宙条約第9条順守のガイドラインとして役立ててきました。

COSPARはこの他の宇宙関連の問題について科学的な議論を行なうための国際的な公開討論の場も提供しています。

惑星保護方針は、宇宙ミッションの目的に応じて5つのカテゴリを定義しています。これらは惑星・彗星・氷衛星への周回ミッションやフライバイの実行から、天体に着陸して地球にサンプルを持ち帰ったり、そういった惑星を探査したり、環境の分析や現存ないし絶滅した生命の痕跡の探索したりするよう設計されたものまで多岐にわたります。

こういったカテゴリに紐づくのが、適用される汚染管理によって程度の差がある厳しさの要件です。同方針は定期的に評価され、急速に進化している宇宙探査セクターと併せて、最新の科学成果のデータでアップデートされます。

このため、COSPARは1960年代初頭から国連宇宙空間平和利用委員会(COPUOS)と、とりわけ惑星保護の分野では緊密な協力関係にありました。

国際的な関心事

パネルのまとめ役とメンバーたちは、COSPARの事務局によって正式に指名されます。現在のメンバーは25名で、12の宇宙機関の代表者と、科学コミュニティからの同じ人数の専門家、充て職で構成されています。

COSPAR科学総会でのワークショップ、トピカルミーティング、セッションを企画することで、パネルは方針のベストプラクティス及び改良やアップデートについて情報交換するための国際的な公開討論の場を提供。ミーティングには、科学者や産業及び民間セクターの代表者、利害関係者、オブザーバーを歓迎しています。

パネルの国際色豊かな性質によって議論(民間セクターとの活発な対話の奨励を含む)が可能になり、勧告を行なう際の情報に基づくバランスの取れたアプローチが保証されます。

パネルの活動は、太陽系の持続可能な探査を安全なものにするために迅速な対応と専門知識を行使すると同時に、宇宙ミッションの個々のニーズを扱います。

方針がアップデートされた際には、パネルが刊行物と国際会議でのプレゼンを通して各国の宇宙コミュニティに知らせています。

また、パネルは宇宙研究についてコミュニティからの情報も歓迎。新たな研究、地域調査、ワークショップや焦点を絞ったカンファレンスの協賛など何らかの方法で、宇宙のステークホルダーをアシストします。

要するに、惑星保護に関して特別な注意を要するどんなプロジェクトであっても、フォワード&バックワード・コンタミネーションを防ぐ情報とガイドラインを取り揃えているCOSPARの惑星保護方針を見れば、十分事足りるという話です。

Source: COSPAR, Frontiers(1, 2), International Science Council, United Nations Office for Outer Space Affairs(1, 2)

Adblock test (Why?)


からの記事と詳細 ( 宇宙と地球の環境保護に必要な「惑星保護方針」とは? - GIZMODO JAPAN )
https://ift.tt/HXgyJA3

Thursday, August 10, 2023

【重要】CPU脆弱性による弊社サービスへの影響について - さくらインターネット

お客様各位

平素よりさくらインターネットに格別のご愛顧を賜り、誠にありがとうございます。

2023年8月8日にAMDのCPUに対して、また8月9日にIntelのCPUに対して下記の脆弱性情報が発表されました。

これらの脆弱性に対する弊社の対応状況をお知らせいたします。

・CVE-2023-20569(Inception)

(参考)Inception
 https://comsec.ethz.ch/research/microarch/inception/
 https://www.amd.com/en/resources/product-security/bulletin/amd-sb-7005.html
 https://access.redhat.com/security/cve/cve-2023-20569
 https://ubuntu.com/security/CVE-2023-20569
 

・CVE-2022-40982(Downfall)

(参考)Downfall
 https://downfall.page/
 https://www.intel.com/content/www/us/en/security-center/advisory/intel-sa-00828.html
 https://access.redhat.com/security/cve/cve-2022-40982
 https://ubuntu.com/security/CVE-2022-40982

なお、本内容は2023年8月9日時点の情報に基づき記載しており、以後、最新情報を反映して更新予定です。また、場合によっては、ご案内内容に変更が生じる可能性がございます。あらかじめご了承ください。

<記>

■概要

プロセッサ(CPU)に起因する脆弱性の影響により、サーバー上で処理中のデータの一部を参照され、結果としてサーバー上の情報を窃取される可能性が指摘されています。
弊社はこれらの問題を認識しており、お客さまの情報を保護するため、弊社が提供する全サービスにおける影響調査・対処策の準備を進めております。

■本件に関するお問い合わせ
メールアドレス:support@sakura.ad.jp

Adblock test (Why?)


からの記事と詳細 ( 【重要】CPU脆弱性による弊社サービスへの影響について - さくらインターネット )
https://ift.tt/bijEFPJ

Tuesday, August 8, 2023

なぜ赤十字は核兵器廃絶を訴えるのか~長崎原爆の日によせて ... - 日本赤十字社

 本日8月9日は、ながさき平和の日(長崎に原爆が投下された日)です。1945年に広島に続き、長崎に原子爆弾が投下されてから78年となりました。原爆投下直後のみならず、今現在も放射能による健康被害やそのトラウマに苦しんでいる方がいます。他方、世界には未だ12,512もの核兵器が存在している状況です(2023年1月現在)[i]。
 赤十字は、第二次世界大戦以降、長年にわたり核兵器が二度と使用されないよう、世界に核兵器廃絶を訴えかけています。

[i] https://www.sipri.org/yearbook/2023

0809-1.jpg長崎原爆の治療 小川虎彦氏撮影 昭和20年8月下旬 ©日本赤十字社

破滅的な結末をもたらす核兵器

 赤十字が核兵器廃絶を訴える際に「破滅的」、「壊滅的」ということばを使いますが、核兵器はその破壊力が故に、武力紛争に関与しない一般市民を巻き込み、生活に必要なインフラを破壊し、深刻な被害をもたらします。武力紛争に関する国際人道法では、「軍事目標と民用物の区別」が規定されていて、一般市民や民用物を保護することとしています。無差別且つ過度に大勢の人と環境に被害をもたらす核兵器の使用は、いかなる形であれ、国際人道法の規則と合致するとみなすことは難しいと考えられます。

 また、赤十字は人道危機が起きた際にいち早く被災者のもとに駆け付けようとしますが、核兵器の被害に対する救護は、現場へのアクセス含め格段に難しくなります。今年5月のG7広島サミットの開催に先立ち、日本赤十字社(以下、日赤)社長と赤十字国際委員会総裁は、政治的緊張により核兵器のリスクが高まっている今、核兵器廃絶を国際社会に訴える共同声明を発表しました。その声明の中でも、核兵器使用後の救護の困難について次のように言及しています。

 1945年の広島のような規模の核爆発が一回でも起きた場合、効果的な医療支援を行うことはほぼ不可能です。今日、同じことが起これば、状況はさらに厳しいものとなるでしょう。(中略)このような事態に対処できる政府や国際機関はありません。

0809-2.jpg
被爆者の治療(写真集「原爆の長崎」より複写)
©日本赤十字社

 原爆投下直後に治療にあたった広島赤十字病院救護看護婦も「止血剤、強心剤、化膿止めと薬のある限り注射を打ってあげるしか処置の方法はありませんでした」ということばを残しています[ⅱ]。
 核兵器を作る術はあっても、それに対処し治療する術はいまだ確立されていない事実にも目を向けて行動していくことが求められます。

[ⅱ] Dialogue on Nuclear Weapons-赤十字に残る、核兵器と向き合った者の「言葉」

核兵器禁止条約第2回締約国会議に向けて

 近年、世界的に核兵器に関する議論が活発化してきています。先般のG7広島サミットの他、2017年に核兵器禁止条約が採択された一方、2022年2月以降のロシアとウクライナにおける国際的武力紛争などが背景にあります。
 アメリカ赤十字の「国際人道法ユースアクションキャンペーン」では、2023年7月から1年間のテーマを「核兵器と武力紛争」として、青少年が国際人道法を学び、同世代に普及する活動を展開していくそうです。
 日赤は、今年11月にアメリカ・ニューヨークで開催される核兵器禁止条約第2回締結国会議に参加予定です。この会議への参加は、昨年度の第1回会議に続き2回目になりますが、世代を超えて伝えていくことを大切に考えています。

 核兵器の恐ろしさやその是非について積極的に周囲に伝え、議論することが私たちが普段からできる第一歩だと思います。日赤では、無関心が最大の敵として、皆様に世界の人道危機について知っていただくことも人道支援の一つであることをお伝えしています。

 私たち一人ひとりの核兵器への認識と行動が世界を変えていきます。ぜひ、この記事を読んでいるあなたも関心を持つことから始めてみませんか。

本ニュースのPDFはこちら(447KB)

Adblock test (Why?)


からの記事と詳細 ( なぜ赤十字は核兵器廃絶を訴えるのか~長崎原爆の日によせて ... - 日本赤十字社 )
https://ift.tt/q3CoOmk

Sunday, August 6, 2023

国際経営学部「入門演習」の授業(担当教員:本学部准教授 倉田 ... - 中央大学

2023年7月10日、1年生を対象とする「入門演習」の授業(担当教員:本学部准教授 倉田紀子)にて、弁護士でClassi株式会社経営企画部副部長の小野征彦様による御講演とディスカッションを行いました。

小野様は、本学法学部法律学科を卒業され、システムエンジニアとしての御経験を活かし、IT系企業の企業内弁護士として活躍されています。この度は、今日的な課題である生成AIの創作分野における可能性と人間が製作する作品等を保護する著作権法とのかかわりや、仮想空間メタバースでのアバターの活動を題材として個人情報保護の視点がどのように必要になるか等、情報の活用や管理に関する喫緊の社会的課題を投げかけていただき、解説していただきました。

「入門演習」の授業は、大学における学びの基盤づくりの授業として位置付けられており、教員ごとに多様な授業を展開しています。小野様の御講演は、情報共有により得られる政策的な利益や利便性と個人情報保護等とを衡量する主体的な学びの場となり、学生達は多様な利益や権利の衝突を調整する複眼的な考察を行いました。

今後も国際経営学部では実務の最前線で活躍される専門家との対話の機会を設け、探求心を刺激し、視野を広げる学びを展開し、グローバルリーダーの育成に努めてまいります。

Adblock test (Why?)


からの記事と詳細 ( 国際経営学部「入門演習」の授業(担当教員:本学部准教授 倉田 ... - 中央大学 )
https://ift.tt/TbskGQd

Wednesday, August 2, 2023

マルチ/ハイブリッド時代の複雑化する環境をくまなく守る、新 ... - EnterpriseZine

6つの柱をもつ「CrowdStrike Falcon プラットフォーム」とは

 最初に川上氏はクラウドストライクについて紹介した。同社は、かつてMcAfeeでCTOを務めていたジョージ・カーツ(George Kurtz)氏が2011年に立ち上げたセキュリティベンダーだ。「We Stop Breaches」(侵害を止める)をミッションに、1)セキュリティプラットフォーム、2)脅威インテリジェンス、3)専門家による防御、と3つの事業を展開している。2019年にはNASDAQ市場に上場している。

 3つある事業の1つがセキュリティプラットフォーム「CrowdStrike Falcon」だ。Falconは、次世代アンチウイルス(NGAV)、ファイアウォール管理などを含む「エンドポイントセキュリティ&XDR」、クラウドセキュリティポスチャ管理(CSPM)やクラウドワークロード保護(CWP)などの「クラウドセキュリティ」、デジタルリスク管理やマルウェア分析などの「脅威インテリジェンス」「アイデンティティ保護」、ITハイジーンや脆弱性管理などの「セキュリティ&ITオペレーション」、ログ管理の「オブザーバビリティ」と6つの柱を持ち、クラウドとして提供する。

画像を説明するテキストなくても可
クリックすると拡大します

 顧客は軽量なシングルエージェントを導入し、ライセンスを購入後にクラウド上で有効化することで、すぐに機能を使えるという。

 「次世代アンチウイルス(NGAV)などを含むエンドポイントセキュリティ&XDRでよくお声がけいただくが、ハイブリッド環境やマルチクラウド環境に適したクラウドセキュリティ、アイデンティティ管理など包括的に提供している」と川上氏は説明する。

変化する「働く環境」にも対応

 Falconのようなクラウドセキュリティプラットフォームが必要とされる背景には、企業のIT環境の変化がある。

 コロナ禍で急増したリモートワーク、プライベートクラウド/パブリッククラウドの利用などにより、「オフィス環境以外で、どうやって安全に業務を行うかが重要な課題になっている」と川上氏。ファイルへのアクセス、ユーザーの認証、クラウドを含むアセット(資産)の管理、IaaSを含む設定などを考え直さなければならない。また、コンピューティングリソースがどの環境で動いているのかも考えなければならないと説明する。

 では、そのような環境をどのように保護するべきか。

 川上氏はまず、Falconを使ったハイブリッド環境の保護について説明した。Falconのエージェントは様々なOS、モバイル端末、コンテナなどで動くことで、マルウェアであればNGAVで検知・ブロックする。NGAVの過検知対策については、検知感度を変更したり、EDRのテレメトリーデータによる検知などで対応する。

 マルウェア経由ではなく、認証基盤を経由して不正アクセスが行われることも想定される。これについては、オンプレ環境のドメインコントローラー、クラウド上の認証基盤などに対して悪意ある認証行為が行われていないのかを検知できるという。

画像を説明するテキストなくても可
クリックすると拡大します

 このほか、脅威ハンティングとして、OSの標準コマンドのみを使う攻撃など、EDRで検知できないようなものに対応する仕組みもあるという。また、NGAVでブロックできなかったものに関して、自動修復や“強制ブロック・ルール適用”のソリューションもあるとのこと。NGAV、EDR、アイデンティティ保護などのソリューションについては、運用管理を任せるマネージドサービスも提供している。

 最後に紹介したのが、「スキャンレスのリスクアセスメント」だ。「リアルタイムに攻撃を検知・ブロックすることも大切だが、普段からどのようなアプリケーションがどこで動いているのか、どのようなアセットがあるのか、どのようなアカウントがあるのか、オンプレ環境、クラウド環境にどのような脆弱性が潜んでいるのかなどのリスクを評価することも大切」と川上氏は説明する。Falconにはそれを可能にするITハイジーンや資産管理などの機能も備わっている。

 クラウド環境についても、ワークロードを可視化したり、コンテナイメージを本番環境に展開する前に脆弱性やマルウェア混入がないかスキャンすることもできる。さらに、ポスチャ管理を使って、攻撃につながるIaaSの設定不備がないかも管理できるという。

 Falconのエージェントはクラウド環境にも展開できる。つまり、コンテナ、サーバーレス環境についても脅威を検知できることになる。これら機能を紹介しながら、「IaaS環境にもクラウドストライクのソリューションを適用できる」と川上氏はまとめる。

画像を説明するテキストなくても可
クリックすると拡大します

Adblock test (Why?)


からの記事と詳細 ( マルチ/ハイブリッド時代の複雑化する環境をくまなく守る、新 ... - EnterpriseZine )
https://ift.tt/5v4oCq1

マルウェアのファイルを暗号化して難読化するツール「AceCryptor ... - ESET

このブログでは、Avast社が最初に文書化したAceCryptorの動作について詳細を解説します。サイバー攻撃者の分業化や専門化が進んでいる中で、マルウェアの検出を回避するために暗号化して難読化するツール(クリプター)が生まれています。このAceCryptorは2016年から存在しており、数十のマルウェア系統をパッキング(暗号化)するために使用されているため、このマルウェアの多くの技術的な部分はすでに解明されています。AceCryptorは、シンプルで広く利用されているパッカーであり、DJVUの難読化、SmokeLoaderのステージ1、RedLine Stealerのステージ1、2、3などでも利用されているため、読者の方はすでにどこかで読んだことがあるかもしれません。すべてではありませんが、公開されている多くのブログでは、このクリプターとパッキングされるこれらのマルウェアを別個に識別していません。本ブログでは、このクリプターの亜種について技術的に分析した結果、このクリプターによって暗号化され展開されているマルウェア系統の概要や、AceCryptorが実環境でどの程度普及しているかを説明し、すべての点と点をつなげてその全容をお伝えします。

マルウェア作成者にとっての難題は、マルウェアが検知されないように保護することです。クリプターは、配信するマルウェアを保護する最初のレイヤーとして機能します。サイバー攻撃者は独自のクリプターを作成および維持できますが、クライムウェアを使用しているサイバー攻撃者にとって、クリプターを絶対に検出されない状態で維持するためには、膨大な時間がかかり、技術的にも困難なタスクになることが多くあります。マルウェアが検知されないように保護する機能への需要は、マルウェアを配信および展開する複数のサービスとしてのクリプター(CaaS: cryptor-as-a-service)を生み出すことになりました。これらのクリプターは、ペイロードを隠ぺいするために、いくつもの仮想マシン検出機能、デバッグ対策、解析対策の技術を組み合わせている場合があります。

本ブログの要点

  • AceCryptorは、有名な数十のマルウェアに対して、パッキングサービス(検出されないように暗号化して配信・展開するサービス)を提供しています。
  • AceCryptorの検体は世界各国で非常に多く検出されています。複数のサイバー攻撃者がAceCryptorを使用し、それぞれのキャンペーンでマルウェアを暗号化して配信・展開しています。
  • AceCryptorは高度に難読化されており、長年にわたって検出を回避するための多くの技法を取り入れてきました。
  • AceCryptorには複数の亜種があります。このブログではこれらの亜種についても説明します。
  • 別のマルウェアの一部や攻撃の段階としてこのクリプターについて説明しているほかのリサーチャーによる技術的な分析もありますが、ESET Researchは、AceCryptorの機能を包括的に解説するだけでなく、その歴史や現在の拡散状況についても解明することを目指してきました。
  • ESET製品は、2021年から2022年にかけてAceCryptorでパッキングされたマルウェアの攻撃を受けた8万社以上のお客さまを保護しています。

統計情報とパッキングされているマルウェア系統の概要

2016年にAceCryptorが初めて登場して以来、多くのマルウェアの作成者がこのクリプターのサービスを利用しており、Emotetなどの最も有名なクライムウェアでも、自前のクリプターを使用していなかった時期にはAceCryptorを使用していました。2021年から2022年にかけて、ESET製品は8万件以上のAceCryptorのユニークサンプルを検出しました。AceCryptorにはさまざまなマルウェアがパッキングされていることから、AceCryptorはCaaS(サービスのしてのクリプター)として販売されていると考えられます。このサービスの正確な販売価格は不明ですが、検出されているユニークファイル数を考えると、AceCryptorの作成者は大きな利益を得ている可能性があります。

過去数年間に収集された検体の総数が多いため、以下の統計は2021年および2022年に検出された検体のみを対象としています。図1に示すように、この2年間における検出数は均等に分布しています。これは、多数のサイバー攻撃者がそれぞれキャンペーンを実行してマルウェアを配信していることを示しています。
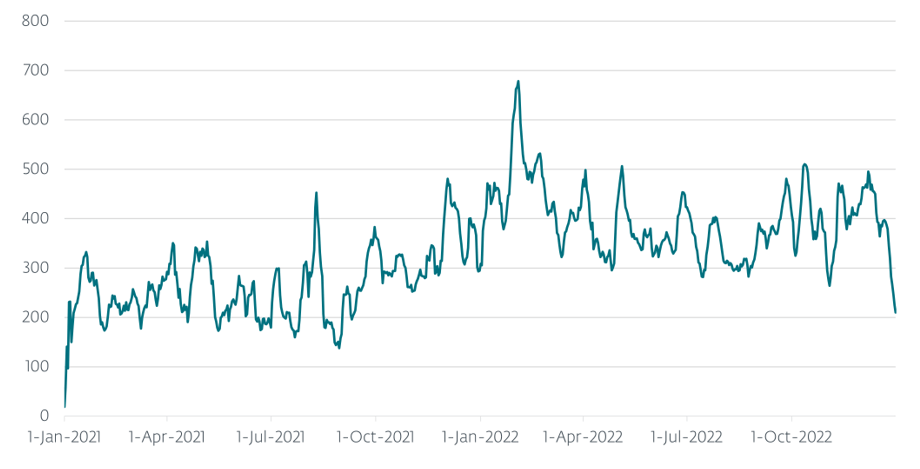
図1. 2021年と2022年のAceCryptor検出数(7日移動平均値)

図1. 2021年と2022年のAceCryptor検出数(7日移動平均値)

AceCryptorによってパッキングされたマルウェアを調査した結果、ESET製品が検出している200以上のマルウェア名が見つかりました。マルウェアはアップデートや難読化されることがあり、1つのマルウェア系統に複数の亜種が存在し、いくつもの検出名が存在する場合があります。例えば、「MSIL/Spy.RedLine.A」と「MSIL/Spy.RedLine.B」は、どちらもRedLine Stealerマルウェアの検出名です。いくつかのほかのマルウェアの検出名は、系統別ではなくクラス別(ClipBankerやAgentなど)にしています。これは、解凍されたマルウェアの検体の多くが、それほど普及していない、あるいは、さまざまなパブリックリポジトリで公開されている既知のマルウェアに多少の変更を加えた一般的なクリップボードデータの窃取ツールやトロイの木馬などであるためです。SmokeLoader、RedLine Stealer、RanumBot、Raccoon Stealer、STOPランサムウェア、Amadey、Fareit、Pitou、Tofsee、Taurus、Phobos、Formbook、Danabot、Warzoneなどの多数のマルウェア系統が、クリプターを解凍した後に見つかっています。図2は、AceCryptorによってパッキングされている一般的なマルウェア系統に属する検体数の概要を示しています。
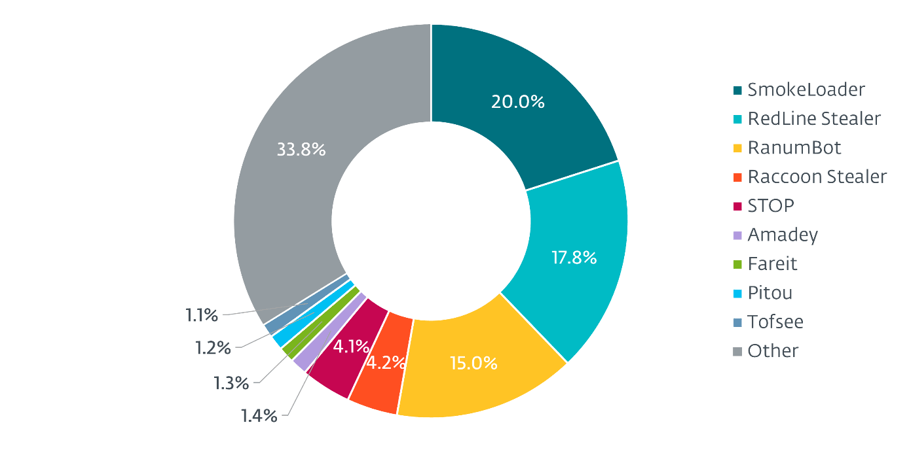
図2. 2021年と2022年にAceCryptorでパッキングされたマルウェア系統

図2. 2021年と2022年にAceCryptorでパッキングされたマルウェア系統

AceCryptorなどのCaaSプロバイダーの活動を監視すれば、このサービスを利用しているマルウェアも監視できます。2022年第1四半期に初めて登場したRedLine Stealerマルウェアの例を見てみましょう。図3に示すように、RedLine Stealerを配信しているサイバー攻撃者は、RedLine Stealerが見つかった当初から現在までAceCryptorを使用しています。したがって、AceCryptorやほかのCaaSを確実に検出することができれば、新たな脅威を可視化できるだけではなく、サイバー攻撃者の活動を監視するためにも役立ちます。

図3. AceCryptorを利用するRedLine Stealerのインシデント数(7日間平均値)

図3. AceCryptorを利用するRedLine Stealerのインシデント数(7日間平均値)

標的となった国や組織

さまざまなマルウェアがAceCryptorでパッキングされており、多くのマルウェア作成者の攻撃対象も多岐にわたっていることから、AceCryptorは世界各国のあらゆる場所で検出されています。2021年と2022年に、ESETのテレメトリ(監視データ)ではAceCryptorが24万件以上検出されています。これは月平均に換算すると、1万件以上になります。図4では、2021年と2022年の間にAceCryptorが最も多く検出された国を見ることができます。
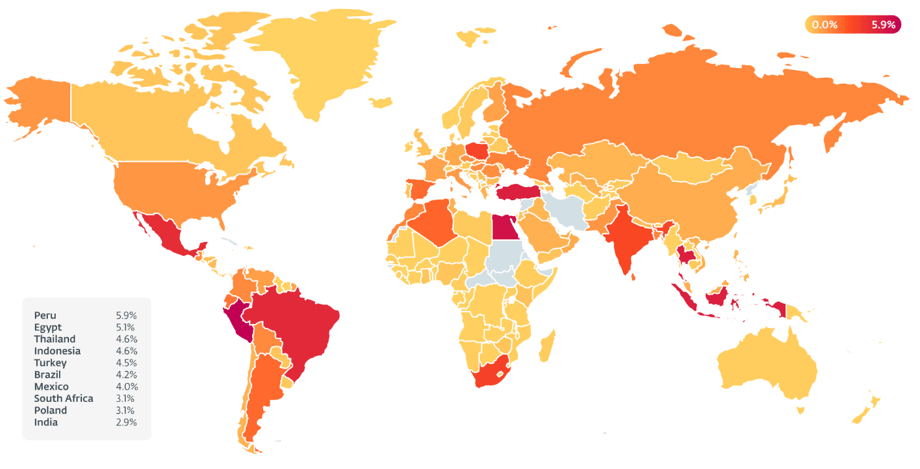
図4. ESETテレメトリに基づくAceCryptorの影響を受けている国のヒートマップ

図4. ESETテレメトリに基づくAceCryptorの影響を受けている国のヒートマップ

2021年と2022年に、ESET製品は8万社以上のお客さまのコンピューターでAceCryptorによってパッキングされたマルウェアの亜種を検出しブロックしています。また、AceCryptorのそれぞれ異なる検体(ユニーク検体)を8万件以上発見しています。もちろん、これらの検体が複数のコンピューターで検出される、あるいは、1台のコンピューターがESET製品のソフトウェアで複数回保護されることもありますが、これだけの数のユニークハッシュが見つかっていることは、AceCryptorの作成者が難読化と検出回避に積極的に取り組んでいることを示しています。AceCryptorの難読化に関する技術的な詳細については、このブログの「技術的な分析」で詳細を解説します。

重要なポイントは、AceCryptorのユニーク検体数は非常に多いにもかかわらず、パッキングされているユニークマルウェアの数は7,000未満であることです。これは、多くのマルウェアの作成者がクリプターサービスに依存するようになっており、自前のクリプターを実装するために時間とリソースを投資するよりも、このようなサービスを利用する方が効率的であることを示しています。

配信

AceCryptorは複数のサイバー攻撃者によって使用されており、AceCryptorによってパッキングされるマルウェアもまた、さまざまな方法で配信されています。ESETのテレメトリによると、AceCryptorでパッキングされるマルウェアは、主にトロイの木馬化した海賊版ソフトウェアのインストーラーや、悪意のあるファイルが添付されたスパムメールを使用してデバイスを感染させていました。

あるマルウェアに感染したため、AceCryptorで保護されている新しいマルウェアをダウンロードするケースもあります。例えば、Amadeyボットネットは、AceCryptorでパッキングされたRedLine Stealerをダウンロードしています。

また、AceCryptorによってパッキングされるマルウェアには、新しい別のマルウェアをダウンロードするものもあります。

技術的な分析

現在、AceCryptorは、3つのレイヤーから構成される多段階型のアーキテクチャを採用しています。現在の最初のレイヤーには、TEA(小さな暗号化アルゴリズム)を用いて第2レイヤーを復号するバージョンと、Microsoft Visual/Quick/C++のLCG(線形合同法)を用いて第2レイヤーを復号する2つのバージョンがあります。第2レイヤーは、マルウェアを保護するための仕掛けを実行し、復号して第3レイヤーを起動するシェルコードです。最後の第3レイヤーもシェルコードであり、いくつかの調査対策を実行します。このシェルコードのタスクはペイロードを起動することです。第3レイヤーには2つのバージョンがあります。1つはプロセスホローイングを行い、もう1つはリフレクティブローダーを使用して最終ペイロードのPEで自身のイメージを上書きするバージョンです。
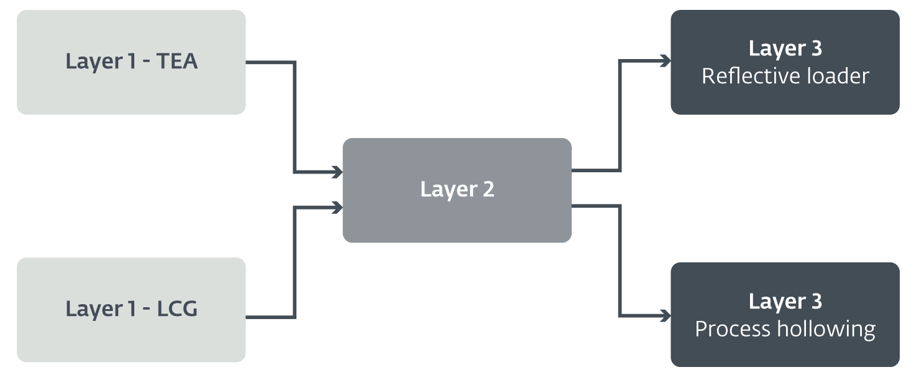
図5. AceCryptorのアーキテクチャ

図5. AceCryptorのアーキテクチャ

第1レイヤー

第1レイヤーには2つのバージョンがありますが、それらは同じように機能します。これらのバージョンは主な以下の処理を実行します。

  • 暗号化した第2レイヤーを割り当てられたメモリーにロードする。
  • レイヤー2を復号する。
  • レイヤー2をコールする、あるいはジャンプする。

この段階で最も重要なのは難読化です。長年にわたり、新しい難読化の手法が追加されており、バイナリのほとんどすべての部分が何らかの方法でランダム化され難読化されています。これのため、YARAルールや静的な検出方法を使用することが非常に困難です。

・ループ
AceCryptorの作成者は、ループを活用していくつもの難読化を行っています。まず、最も分かりやすい手法は、解析を難しくするために、ジャンクコードのあるループを使用することです。ESET社は、AceCryptorの最初の検体を登録した2016年以降、ジャンクコードが利用されていることを確認しています。これらのループは多くのAPIコールで埋め尽くされており、その処理内容をアナリストが分析できないようにしているだけでなく、APIコールをフックするサンドボックスで大量のログを発生させて、サンドボックスも利用できないようにしています。ループにはMOV命令や算術演算が多数含まれていることもあります。これもアナリストを混乱させ、解析に時間がかかるようにするためのものです。
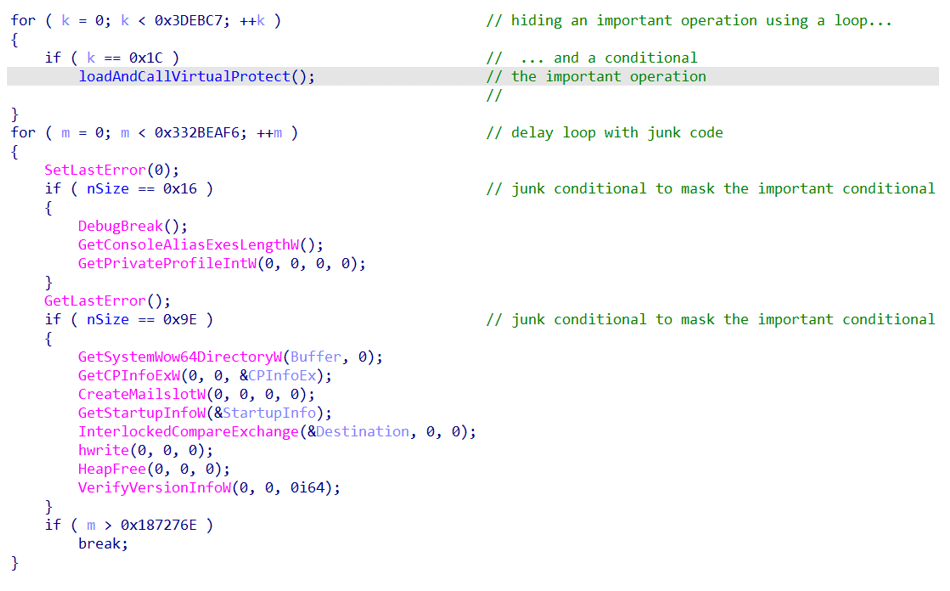
図6. AceCryptorのループによる難読化と重要なコード部分の隠ぺい

図6. AceCryptorのループによる難読化と重要なコード部分の隠ぺい

ループを使用する2つ目の目的は、実行を遅延させることです。AceCryptorについては第2レイヤーを即座に起動するバージョンや、ループが含まれており数十分も実行を遅延させるバージョンが確認されています。マルウェアの一部の実行を遅延する手法はこれまでも見られており、SleepなどのAPIコールを使用する場合にはいくつかのアラートが発行される場合もあります。アラートが発行されない場合でも、Cuckoo Sandboxのようなサンドボックスは、遅延を回避し重要な部分を解析するためのスリープスキップの手法を実装しています。また、ループやジャンクコードを実行して遅延する手法が実装されている場合、動的な解析を行うときに、アナリストはどのループがジャンクループでありスキップ可能かを識別しなければならず、複雑な作業になります。

ループを使用した第3の難読化手法は、ループの中に重要な演算を隠すものです。ジャンクループの中には、特定の反復を待機し、その反復の間だけ何らかの処理を実行するものがあります。通常、APIはGetProcAddress関数を使ってロードされますが、これは後で使用されたり、暗号化されたデータのオフセットのような定数がアンマスクされたりします。ループの特定の反復が発生しないと、その検体は後でクラッシュします。これはジャンクコードと組み合わさっており、マルウェアを動的に解析するためには、最初にどのループやループの反復をスキップでき、どのループがスキップできないかを解析しなければなりません。つまり、アナリストは時間をかけてジャンクコードを解析するか、すべてのジャンクコードが実行されるまで待機しなければなりません。図6には、2つのループがありますが、1つ目のループを実行した後には重要な操作が含まれており、もう1つのループには大量のジャンクコードが含まれています。重要な演算を行うループにもジャンクコードが含まれている場合があるため、すべてのループをこのように簡単に識別できるわけではありません。多くの検体で、実際に容易に識別することはできなくなっています。

・ランダム化 - YARAルールへの対抗
第1レイヤーのもう1つ重要な要素はランダム化です。先に説明したジャンクコードとループは、各検体でランダムに配置されています。このランダム化の目的は以下の通りです。

  • 反復回数を変更する
  • APIコールを変更する
  • APIコール数を変更する
  • ジャンクな算術演算やMOV命令を変更する

このようなランダム化によって、復号アルゴリズムや鍵の特定が非常に複雑になる場合があります。図7と図8は、TEAアルゴリズムの難読化されていないバージョンと難読化されたバージョンを示しています。難読化されたバージョンでは、ジャンクな算術演算命令だけでなく、アルゴリズムの一部もサブルーティン化され、既知の定数(図7にあるsumやdelta)がマスクされており、アルゴリズムを正しく識別することが困難になっています。
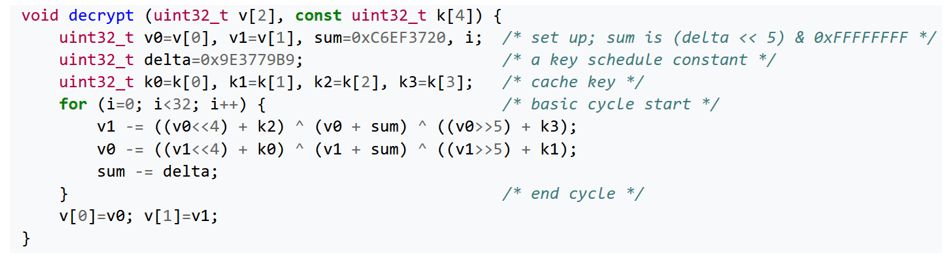
図7. TEAの復号機能 - 難読化されていないバージョン

図7. TEAの復号機能 - 難読化されていないバージョン

図8. TEAの復号機能 - 難読化されているバージョン

図8. TEAの復号機能 - 難読化されているバージョン

ランダム化されるのはコードだけではありません。現在、暗号化された第2レイヤーとその復号鍵は、通常、.textまたは.dataセクションに保存されていますが、オフセットを使用して隠ぺいされていることがあり、そのオフセットは検体によって異なります。また、第2レイヤーの復号に成功すると、いくつかの検体では復号したデータの先頭に第2レイヤーのコードが置かれますが、先頭にランダムなデータブロックが配置される検体もあるため、第2レイヤーのコードの先頭を見つけるためには正しいオフセットを把握しなければなりません。

AceCryptorの作成者は、以下の要素もランダム化します。

  • PDBのパスは必ずC:\で始まりますが、それ以外の部分はランダムです。
  • 図9に示すように、リソースにもランダムな名前とコンテンツが含まれています。AceCryptorの作成者は、ランダムに生成されたデータを含む多くのリソースを検体に入れ込んでいます。これは、検体が疑われる可能性を低くし、暗号化されたデータの場所を特定することを困難にするために行われていると考えられます。リソースには以下が含まれる場合があります。
    • 文字列テーブル
    • メニュー
    • ビットマップ
    • バイナリデータ
  • コード内で使用される文字列
  • アイコン(多くの検体で使用されているアイコンは、似ているように見えますが、若干修正が加えられていたり、ランダム化されていたりしており、それぞれが異なっています)
  • ランダムなダミーセクション名
  • 第2レイヤーデータのメモリー割り当て関数(GlobalAlloc、LocalAlloc、およびVirtualAlloc)
  • コードを実行するために重要となるいくつかのAPIの使用(これらは静的にインポートされるか、GetModuleHandleAおよびGetProcAddressを介して取得される場合があります)
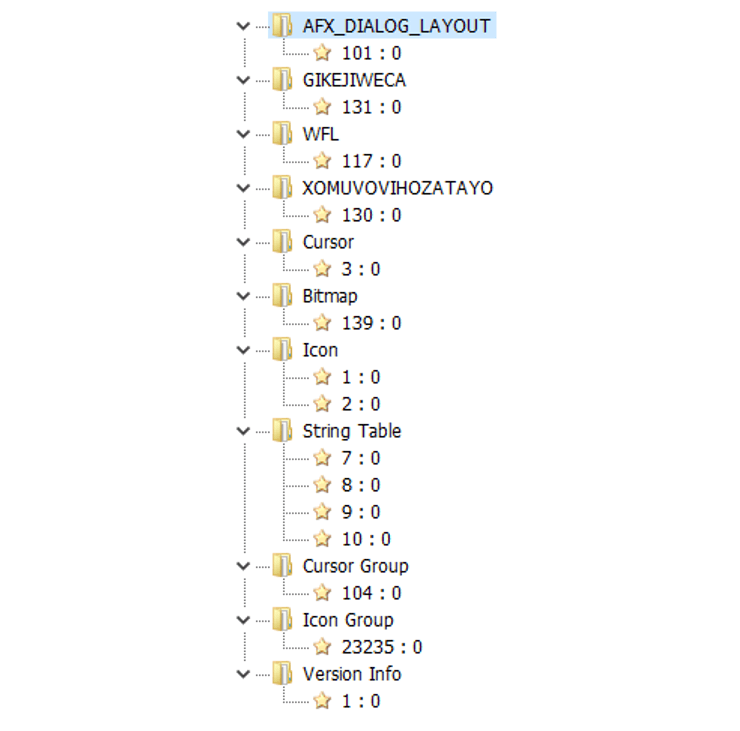
図9. AceCryptorのリソースは、検体が疑われることがないように、ランダムに生成されたコンテンツを使用してランダムに生成される

図9. AceCryptorのリソースは、検体が疑われることがないように、ランダムに生成されたコンテンツを使用してランダムに生成される

図10. AceCryptorのリソースに含まれるランダムな文字列

図10. AceCryptorのリソースに含まれるランダムな文字列

・過去のバージョン
長年をかけて、AceCryptorの作成者は開発能力を向上させており、クリプターを進化させてきました。多くの微細な変更、更新、改良が行われていますが、旧バージョンの第1レイヤーの注意すべき特徴として以下が挙げられます。

  • 2016年に、AceCryptorはXTEA暗号化アルゴリズムを使用する第1レイヤーのバージョンを使用していました。
  • 2017年から2018年にかけて、AceCryptorは別の第1レイヤーバージョンを使用していましたが、このバージョンでは、暗号化アルゴリズムとしてRC4が使用されていました。
  • 第1レイヤーの最初のXTEA、TEA、およびLCGバージョンが登場したのは2016年でした。LCGバージョンとは異なり、XTEAバージョンはすぐに使用されなくなり、代わりにTEAバージョンが使用されるようになりました。
  • 旧バージョンでは、暗号化された第2レイヤーはBMP画像で隠ぺいされたリソースに含まれていました。この画像は、幅と高さがランダムに生成され、画像の中央部分が切り取られ、暗号化されたデータに置換されています。データは、正しいオフセットを把握しなければ見つけることはできませんでした。

第2レイヤー

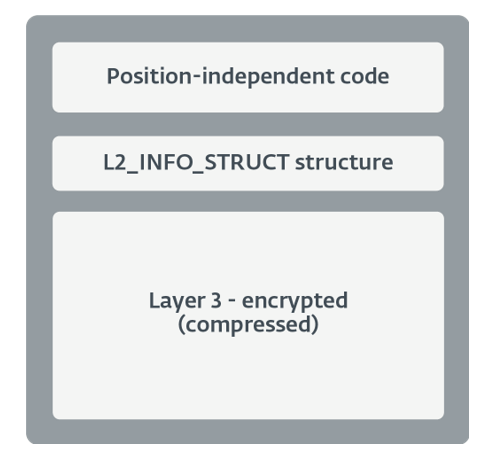
AceCryptorの第2レイヤーは2019年に登場しました。それまでは、AceCryptorは第1レイヤーから直接第3レイヤーを起動していました。この第2レイヤーは、第3レイヤーの暗号化と保護をさらに強化する役割を果たしており、図11に示すように、以下の3つの部分から構成されています。

  • 位置独立コード
  • レイヤー3に関する情報を含むESET社がL2_INFO_STRUCTと命名した独自の構造体
  • レイヤー3のデータ
図11. AceCryptorの第2レイヤーの構造

図11. AceCryptorの第2レイヤーの構造

最初のステップとして、AceCryptorは、一般的な手法でいくつかのAPI関数のアドレスを取得します。PEB_LDR_DATAを使用してロードされたモジュールをトラバースし、そのエクスポート名のハッシュ値をハードコードされた値と比較して、GetProcAddressとLoadLibraryA関数を解決します。チェックサム関数として、AceCryptorはhashDbに実装されているshl1_add関数を使用し、解決されたAPIを迅速に識別します。

図12. Pythonで実装されたshl1_addハッシュ

図12. Pythonで実装されたshl1_addハッシュ

次に、AceCryptorは、LoadLibraryAを使用してkernel32.dllのハンドルを取得し、このハンドルとGetProcAddressを使用して、さらに多くのAPIを解決します。
次のステップで、AceCryptorは独自の構造体L2_INFO_STRUCT(図13)の情報を使用します。この構造は、図11に示すように、位置独立コードの最後にあります。

図13. 第2レイヤーのL2_INFO_STRUCTの概要

図13. 第2レイヤーのL2_INFO_STRUCTの概要

次のステップで、AceCryptorは、Microsoft Visual/QuickC/C++のLCGを使用して暗号化された第3レイヤーを復号します。復号は決まった場所で行われます。compressionFlagが設定されている場合、AceCryptorはAPI VirtualAllocを使用してメモリーを割り当て、LZO_1Z復元アルゴリズムで復号されたデータの圧縮を解除します。この後、復号され、必要に応じて解凍された第3レイヤーが実行されます。

第3レイヤー - プロセスホローイング

プロセスホローイングは、コードインジェクション攻撃の一種であり、プロセスに悪意のあるコードを挿入する手法です。最初のステップとして、AceCryptorは、ロードされたモジュールとエクスポートをトラバースし、shl1_addチェックサムを使用する場合と同じ方法でLoadLibraryAおよびGetProcAddress APIのアドレスを取得します。次に、複数のAPI関数のアドレスとDLLハンドルを取得します。
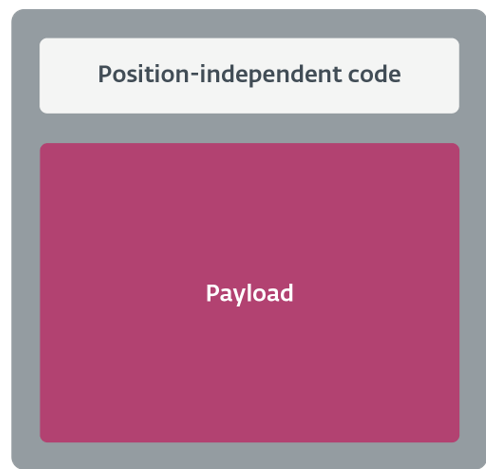
図14. AceCryptorの第3レイヤーの構造 - プロセスホローイング

図14. AceCryptorの第3レイヤーの構造 - プロセスホローイング

次のステップでは、AceCryptorはAPI GetFileAttributesAを使用して、apfHQというファイルのファイルシステム属性をチェックします。これらの属性は フラグの存在しない組み合わせである0x637ADFと比較され、等しい場合に、プログラムは無限ループに入ります。この手法は、隠ぺいのためのさまざまな処理が実行されている最後のレイヤーで使われていること、そして、このレイヤーだけで使用されている手法ではないことから、ESET社は、これは難読化の手法ではなく、この値を返す特定のサンドボックス/エミュレーターに対する対策と考えていますが、その詳細は不明です。

プログラムが正常に続行する場合、さらに別のサンドボックスやエミュレーター対策のためのチェックが実行されます。ここでAceCryptorは、API RegisterClassExAを使用して、クラス名がsaodkfnosa9inのクラスを登録します。そして、API CreateWindowExAを使用してmfoaskdfnoaという名前のウィンドウを作成します。AceCryptorは、このチェックの最後のステップで、API PostMessageAおよびGetMessageAを使用して、メッセージを渡します。これらのAPIは頻繁に使用されていないことから、このチェックは、これらのAPIを実装していないサンドボックスやエミュレーター、またはエミュレートされたAPIが正しく機能しないサンドボックスを回避するために役立ちます。

図15. 仮想マシン対策およびエミュレーター対策の手法

図15. 仮想マシン対策およびエミュレーター対策の手法

これらのチェックに成功した後、AceCryptorはプロセスホローイングの手法を使用して、現在のプロセスの新しいインスタンスを作成し(GetCommandLineA、CreateProcessA)、最終的なペイロードを新しく作成したプロセスにマッピングし、起動します。

・過去のバージョン
RegisterClassExA、CreateWindowExA、PostMessageA、 GetMessageAを使った調査対策の手法は、以前のバージョン(例:SHA-1:01906C1B73ECFFD72F98E729D8EDDD8A716B7E3)では、第1レイヤーで使用されていましたが、その後テストが行われ、クリプターのアーキテクチャが進化し、第3レイヤーに移動しています。

第3レイヤー - リフレクティブローダー

このレイヤーにおける最初のステップでは、第2レイヤーと「第3レイヤー - プロセスホローイング」と同様に、API関数のGetProcAddressとLoadLibraryAのアドレスが取得されます。今回の処理が違っている点は、shl1_addのチェックサム関数を使用しておらず、ロードされたモジュールのトラバース、エクスポートのトラバース、文字列の比較によってGetProcAddressを最初に取得していることですが、この処理の目的は不明です。そして、GetProcAddressを使用して、LoadLibraryA関数を取得します。これら2つのAPIを使用して、AceCryptorはさらにいくつかのAPI関数のアドレスとkernel32.dllのハンドルをロードします。

図16. 第3レイヤーのリフレクティブローダーの構造

図16. 第3レイヤーのリフレクティブローダーの構造

このコードでは、AceCryptorがコードとデータを混在させる手法(図17)を確認できます。AceCryptorは、1回のコールで、リターンアドレスにある値を制御します。この値はデフォルトでゼロに設定されていますが、後でAceCryptorは最終的なペイロードのエントリポイントのアドレスをこの値に書き込みます。このプログラムにパッチが適用され、この値に0以外が設定される場合、プログラムはその値が示すアドレスにジャンプし、クラッシュします。
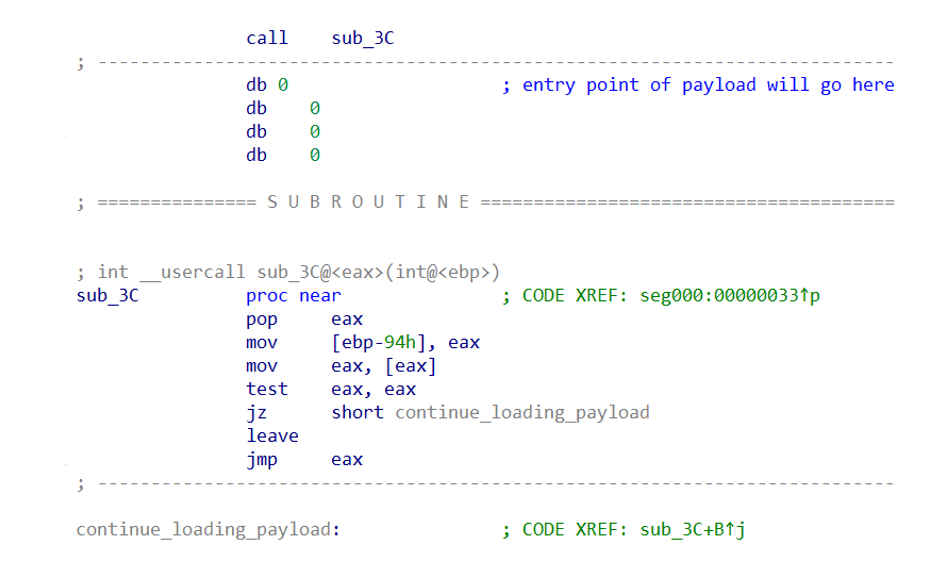
図17. コードとデータが混在している

図17. コードとデータが混在している

次のステップで、AceCryptorは、Cuckooサンドボックス、IDA Pro+BochsおよびNormanサンドボックスに対して、既知の仮想マシンチェックを行います。図19に示すように、値0x04が設定されたフラグSEM_NOALIGNMENTFAULTEXCEPTは常にCuckooサンドボックスによって設定されています。そのため、図18に示すコードにあるSetErrorModeのセカンドコールでは、前のコールで設定された値と同じ値は返されません。

図18. 仮想マシン対策の手法

図18. 仮想マシン対策の手法

図19. Cuckooサンドボックスのコード

図19. Cuckooサンドボックスのコード

最後のステップでは、AceCryptorはまず、最終的なペイロードが(再び)圧縮されているかどうかを確認し、圧縮されている場合はLZO_1Zの解凍機能を使用します。第2レイヤーと同様に、 第3レイヤーのリフレクティブローダーは、ENCRYPTED_DATA_INFO_STRUCT(図16)とESET社が命名した独自の構造体を使用しています。この構造体は、位置独自コードと最終的なペイロードの間にあり、圧縮フラグ、ペイロードのセクション数、圧縮あるいは解凍されたサイズ、エントリポイントアドレス、いくつかのディレクトリのアドレス、イメージ再配置テーブルアドレスなどの情報を含んでいます。AceCryptorは、最終的なペイロードのPEを解析する「第3レイヤー - プロセスホローイング」とは異なり、この情報を使用してリフレクティブコードローディングの手法を使用します。この手法では、自身のイメージを最終ペイロードのイメージに再マッピングし(つまり、セクションをマップ、イメージをリベースし)、そのエントリポイントを呼び出してペイロードを起動します。

結論

AceCryptorは、長期にわたって広く悪用されているクリプターです。サービスとしてのクリプター(CaaS)としてダークウェブやアンダーグラウンドのフォーラムなどで販売されているものと思われます。このクリプターサービスは、数十種類のマルウェア系統で使用されており、これらの多くは静的検出からマルウェアを保護する手段としてこのクリプターを使用しています。

多くのサイバー攻撃者がこのクリプターを利用してマルウェアを暗号化して展開しているため、誰もがこのクリプターの被害を受ける恐れがあります。AceCryptorによってパッキングされているマルウェアは多岐にわたるため、AceCryptorによって侵害された組織がどれほど深刻な影響を受けるかを推定することは困難です。AceCryptorは、侵害されているマシンで既に実行されているほかのマルウェアによってドロップされる可能性があります。また、悪意のあるメールの添付ファイルを開いた場合など、その中に含まれるマルウェアが別のマルウェアをダウンロードする場合もあるため、侵害されたマシンを無害な状態にすることが困難となる場合もあります。

現時点では、AceCryptorを開発しているサイバー攻撃者を特定することはできていません。AceCryptorは今後も広く悪用されることが考えられますが、監視を強化することで、このクリプターを使用するマルウェアの新しいキャンペーンを特定して防止できるようになるはずです。

IOC(セキュリティ侵害の痕跡)

ファイル

SHA-1 ファイル名 ESETの検出名 説明
0BE8F44F5351A6CBEF1A54A6DE7674E1219D65B6 N/A Win32/Kryptik.HPKJ TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
0BE56A8C0D0DE11E0E97B563CAE6D1EE164F3317 N/A Win32/Kryptik.GOFF LCGバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています。第2レイヤーに調査への対策が含まれます
1E3D4230655411CB5F7C6885D7F947072B8F9F0F N/A Win32/Emotet.AW RC4バージョンの第1レイヤーであり、Emotetをパッキングしています
2FDD49A3F7D06FFFD32B40D35ABD69DEC851EB77 N/A Win32/Smokeloader.F TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
3AC205BE62806A90072524C193B731A1423D5DFD N/A Win32/Kryptik.GPCG TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
6ABF731B90C11FFBD3406AA6B89261CC9596FEFD N/A Win32/Kryptik.HRHP TEAバージョンの第1レイヤーであり、RedLine Stealerをパッキングしています
8E99A5EC8C173033941F5E00A3FC38B7DEA9DCB3 N/A Win32/Kryptik.FKYH TEAバージョンの第1レイヤーであり、Filecoder.Qをパッキングしています。BMP画像に第2レイヤーがあります
15ADFFDA49C07946D4BD41AB44846EB673C22B2B N/A WinGo/RanumBot.B TEAバージョンの第1レイヤーであり、RanumBotをパッキングしています。PDBパスがランダム化されています
47DB52AB94B9A303E85ED1AA1DD949605157417E N/A Win32/Smokeloader.A TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています。第1レイヤーにエミュレータ対策が含まれます
70BC8C2DC62CF894E765950DE60EC5BD2128D55B N/A Win32/Smokeloader.F TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
88B125DDA928462FDB00C459131B232A3CD21887 N/A Win32/Kryptik.GDTA TEAバージョンの第1レイヤーであり、Hermesをパッキングしています。難読化の手法として値がマスキングされます
90A443787B464877AD9EB57536F51556B5BA8117 N/A Win32/Kovter.C XTEAバージョンの第1レイヤーで、Kovterをパッキングしています
249BED77C1349BE7EC1FC182AFCCB1234ADFACDF N/A Win32/Smokeloader.F TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
3101B17D73031384F555AE3ACD7139BBBAB3F525 N/A Win32/TrojanDownloader.Amadey.A TEAバージョンの第1レイヤーであり、Amadeyをパッキングしています
8946E40255B57E95BAB041687A2F0F0E15F5FFCE N/A Win32/Kryptik.GKIN LCGバージョンの第1レイヤーであり、GandCrabをパッキングしています。難読化の手法としてセクションの名前が隠ぺいされています
946082F225C76F2FFBE92235F0FAF9FB9E33B784 N/A Win32/Filecoder.Locky.C LCGバージョンの第1レイヤーであり、Lockyをパッキングしています
A8ACF307EA747B24D7C405DEEF70B50B2B3F2186 N/A MSIL/Spy.RedLine.B LCGバージョンの第1レイヤーであり、RedLine Stealerをパッキングしています
F8039D04FF310CEF9CA47AC03025BD38A3587D10 N/A Win32/Smokeloader.F TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
最初に確認された日付 2022-04-28 20:50:10
MD5 E320BB753BA6FB13EA7EF15E7EFC315E
SHA-1 0BE8F44F5351A6CBEF1A54A6DE7674E1219D65B6
SHA-256 6B7358C4428369B60B034566B72D8E4A3A0D723D5BFCD8386BABB515B337F8C4
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Kryptik.HPKJ
PEコンパイルのタイムスタンプ 2021-02-02 15:47:14
最初に確認された日付 2018-12-29 22:14:18
MD5 49800F6E90BF6019DA4A13639032642F
SHA-1 0BE56A8C0D0DE11E0E97B563CAE6D1EE164F3317
SHA-256 CEACED598A4454F9DDA2E8F3E1500E83A7492452A4179CA6CAE8B62018DE1C9F
ファイル名 N/A
説明 LCGバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています。第2レイヤーに調査への対策が含まれます
C&C N/A
ダウンロード元 N/A
検出 Win32/Kryptik.GOFF
PEコンパイルのタイムスタンプ 2017-07-07 14:02:06
最初に確認された日付 2017-08-15 11:03:24
MD5 5B2F54FBCA30E9A282F3D8B461E03A17
SHA-1 1E3D4230655411CB5F7C6885D7F947072B8F9F0F
SHA-256 1B6C5C80ECB016B7FBF85CA275981D828061A3F0CD36E6A6177C72B06A024D76
ファイル名 N/A
説明 RC4バージョンの第1レイヤーであり、Emotetをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Emotet.AW
PEコンパイルのタイムスタンプ 2017-08-15 08:41:40
最初に確認された日付 2022-08-27 06:00:06
MD5 79871E44F79F36393C2C9BEB8E366125
SHA-1 2FDD49A3F7D06FFFD32B40D35ABD69DEC851EB77
SHA-256 E93E3129169CBE63005928B40E06A8F4E1087779FDA9F221867E6F3FFEBD73E9
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Smokeloader.F
PEコンパイルのタイムスタンプ 2021-05-03 22:11:20
最初に確認された日付 2019-01-16 12:08:19
MD5 BFC156C3A0CBD4C38EB1CFD1D22231BA
SHA-1 3AC205BE62806A90072524C193B731A1423D5DFD
SHA-256 E91F75AA366986E0C55D706C30135EE4AFC79BFCB614B0BB2C6625AE0E8239DF
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Kryptik.GPCG
PEコンパイルのタイムスタンプ 2001-08-30 22:56:28
最初に確認された日付 2022-10-25 15:54:38
MD5 E9CB900E57154D6469DAE21C82A1753B
SHA-1 6ABF731B90C11FFBD3406AA6B89261CC9596FEFD
SHA-256 583B0791A0BA67D9DD1C0F542D8224A8293E767B8FB4C4308A0797D8A01D6989
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、RedLine Stealerをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Kryptik.HRHP
PEコンパイルのタイムスタンプ 2021-08-01 06:48:57
最初に確認された日付 2016-12-02 23:46:27
MD5 CC492729431765A9BC9CBF54625A6DAC
SHA-1 8E99A5EC8C173033941F5E00A3FC38B7DEA9DCB3
SHA-256 F9C5A36F0F48ED12DF657B9F3742215D9209C01D6BFEE7C9B8C730874DC705CD
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、Filecoder.Qをパッキングしています。BMP画像に第2レイヤーがあります
C&C N/A
ダウンロード元 N/A
検出 Win32/Kryptik.FKYH
PEコンパイルのタイムスタンプ 2016-11-30 06:38:37
最初に確認された日付 2019-09-04 10:02:47
MD5 FE1CFDDB7B44CEC0B5C37769934A2EE9
SHA-1 15ADFFDA49C07946D4BD41AB44846EB673C22B2B
SHA-256 C303CAEB4E71D7284FA62BEF633A82F82DE9CAE986681FD3BF8588AFF5070E6B
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、RanumBotをパッキングしています。PDBパスがランダム化されています
C&C N/A
ダウンロード元 N/A
検出 WinGo/RanumBot.B
PEコンパイルのタイムスタンプ 2018-10-09 07:43:48
最初に確認された日付 2017-03-27 10:37:57
MD5 804BF188FD3FD4D9AFDBC1FF0D020CDA
SHA-1 47DB52AB94B9A303E85ED1AA1DD949605157417E
SHA-256 D795478E3FE5579F5D824CEE15F76AFD28D796732050CA9B764F0D7002B95A08
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています。第1レイヤーにエミュレータ対策が含まれます
C&C N/A
ダウンロード元 N/A
検出 Win32/Smokeloader.A
PEコンパイルのタイムスタンプ 2017-03-27 07:43:15
最初に確認された日付 2022-07-30 16:15:47
MD5 0B7AF822F9C85668D446D0D6D26903CB
SHA-1 70BC8C2DC62CF894E765950DE60EC5BD2128D55B
SHA-256 4F25D91BEE13938152EAACD25B7F6BB3258B5FF2FEF62BB45160CE370A815E90
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Smokeloader.F
PEコンパイルのタイムスタンプ 2022-01-01 08:28:30
最初に確認された日付 2018-02-28 19:04:06
MD5 8DBDEF6108E6B202ECC0570C9E96D76B
SHA-1 88B125DDA928462FDB00C459131B232A3CD21887
SHA-256 57EC32C13DB1F6D5CE116DC9DE40370D5FBD8FCBE121219D6C29672AACEB64EB
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、Hermesをパッキングしています。難読化の手法として値がマスキングされます
C&C N/A
ダウンロード元 N/A
検出 Win32/Kryptik.GDTA
PEコンパイルのタイムスタンプ 2018-02-28 16:39:27
最初に確認された日付 2016-10-10 13:15:28
MD5 454DC3FC0921CE440EC8780B8E5992FB
SHA-1 90A443787B464877AD9EB57536F51556B5BA8117
SHA-256 0E5B5C0BF3BB84C5ED412454E3C31702C767D7E230199A974A41AD998E1A3EEC
ファイル名 N/A
説明 XTEAバージョンの第1レイヤーで、Kovterをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Kovter.C
PEコンパイルのタイムスタンプ 2016-10-08 02:00:18
最初に確認された日付 2022-01-16 13:26:06
MD5 2CB2A55AF83803B57CAA53A21DEC20B0
SHA-1 249BED77C1349BE7EC1FC182AFCCB1234ADFACDF
SHA-256 FFBD7362A9F5F0B564BDFF0A2EFBCC3CED81E324CD8403EFCC87EF83D4C72ABB
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Smokeloader.F
PEコンパイルのタイムスタンプ 2020-12-22 04:40:17
最初に確認された日付 2022-11-05 10:39:22
MD5 F18129EA81B3B5690CFD1300397DB51E
SHA-1 3101B17D73031384F555AE3ACD7139BBBAB3F525
SHA-256 ADD610FDF46684FD77DF7B173CBD4D9DE562774DB13FD39B5AD22AA66778C723
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、Amadeyをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/TrojanDownloader.Amadey.A
PEコンパイルのタイムスタンプ 2021-09-11 07:30:39
最初に確認された日付 2018-08-31 03:13:38
MD5 B95B574D4233B2CBC00AD5BC0E1721E7
SHA-1 8946E40255B57E95BAB041687A2F0F0E15F5FFCE
SHA-256 7423FFC3513639AD1DA030719F529AF2516F7E815A631BF510CEF1A63ACC03B4
ファイル名 N/A
説明 LCGバージョンの第1レイヤーであり、GandCrabをパッキングしています。難読化の手法としてセクションの名前が隠ぺいされています
C&C N/A
ダウンロード元 N/A
検出 Win32/Kryptik.GKIN
PEコンパイルのタイムスタンプ 2017-08-05 18:50:27
最初に確認された日付 2016-11-03 16:16:34
MD5 5EA12C54A54B31B61629188545E432CC
SHA-1 946082F225C76F2FFBE92235F0FAF9FB9E33B784
SHA-256 01589FEA45E028761544D63A7955F1F1DB5DBE1509BF34A5D98537B102822A1E
ファイル名 N/A
説明 LCGバージョンの第1レイヤーであり、Lockyをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Filecoder.Locky.C
PEコンパイルのタイムスタンプ 2016-11-03 02:41:42
最初に確認された日付 2022-07-01 15:36:46
MD5 7ABE5257DBE779A37C1715A3D8E2BDFD
SHA-1 A8ACF307EA747B24D7C405DEEF70B50B2B3F2186
SHA-256 97260DBE7BBC203960E5AD1E117030F4AA610E3471EA946CC90D95A2B2528885
ファイル名 N/A
説明 LCGバージョンの第1レイヤーであり、RedLine Stealerをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 MSIL/Spy.RedLine.B
PEコンパイルのタイムスタンプ 2021-09-04 14:45:34
最初に確認された日付 2022-08-02 12:53:58
MD5 F22089ECC61519C668E9F7AE4F0FE372
SHA-1 F8039D04FF310CEF9CA47AC03025BD38A3587D10
SHA-256 B541968F633C6BD8503D0DCAAC5E7A50423EC78D701F69D3A58F464F5FE65A98
ファイル名 N/A
説明 TEAバージョンの第1レイヤーであり、SmokeLoaderをパッキングしています
C&C N/A
ダウンロード元 N/A
検出 Win32/Smokeloader.F
PEコンパイルのタイムスタンプ 2021-03-10 06:12:29

名前付きオブジェクト

オブジェクトタイプ オブジェクト名
クラス saodkfnosa9uin
ウインドウ mfoaskdfnoa

MITRE ATT&CKの技術

この表は、エンタープライズに対する攻撃手法をまとめたMITRE ATT&CKフレームワークのバージョン12を使用して作成されています。

手法 ID 名前 説明

実行

T1106

ネイティブAPI

AceCryptorは、API CreateProcessAを使用して、プロセスを起動できます

防衛機能の回避

T1497.003

仮想化/サンドボックスの回避:実行時間を遅延する回避手法

AceCryptorは、任意のコードを入れたループを使用して、中核となる機能の実行を遅延させます

T1497.001

仮想化/サンドボックスの回避:システムチェック

AceCryptorは、サンドボックスとエミュレータを検出するために、いくつもの手法を使用します

T1140

ファイルや情報の難読化解除と復号

AceCryptor は、TEA、LCG、XTEA、または RC4 暗号化および LZO_1Z 圧縮を使用して、位置独立コードとペイロードを抽出します

T1027

ファイルや情報の難読化

AceCryptorは、ペイロードの長さ、復号アルゴリズムの既知の定数、または復号キーなどの値をマスクします

T1055.012

プロセスインジェクション:プロセスホローイング

AceCryptorは、一時停止状態の新しいプロセスを作成して、そのメモリのマッピングを解除し、隠ぺいしていたペイロードと置換できます

T1620

リフレクティブコードのローディング

AceCryptorは、リフレクティブローダーを使用してイメージを書き換え、隠ぺいしているペイロード(Windows PE)に置換できます

Adblock test (Why?)


からの記事と詳細 ( マルウェアのファイルを暗号化して難読化するツール「AceCryptor ... - ESET )
https://ift.tt/SrVY1CQ